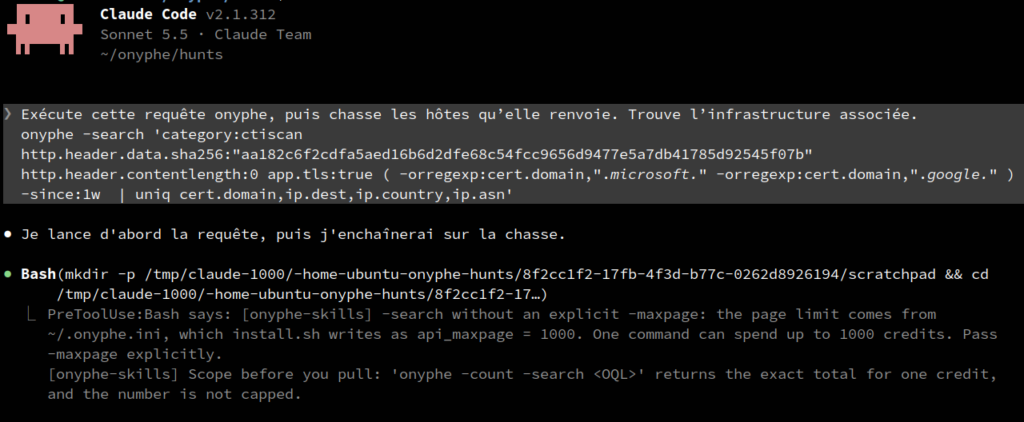
Cobalt Strike sous les couleurs de Microsoft et Google : une chasse avec ONYPHE et Claude Code
Écrit le 2026-10-23 Lors de notre webcast consacré à ctiscan l’an dernier (la rediffusion est sur YouTube), nous avions montré une requête qui recherche…
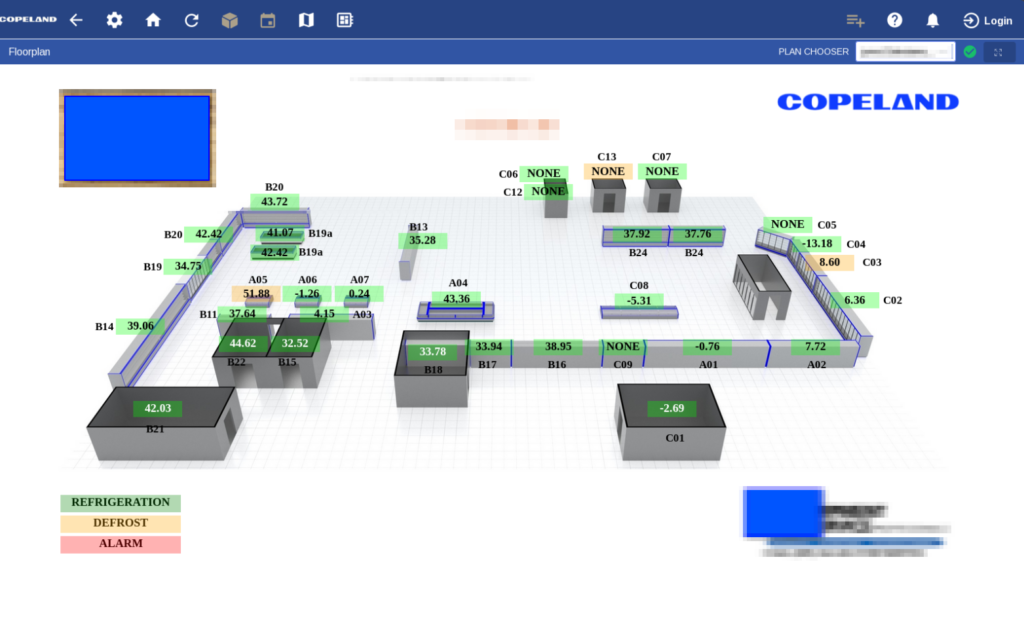
Frigo d’importance vitale : au-delà de Danfoss, l’exposition des systèmes de supervision Copeland/Dixell
Dans le prolongement de l’investigation sur l’exposition des contrôleurs Danfoss StoreView, ONYPHE élargit son analyse à trois autres…
Frigo d’importance vitale : analyse de la cyberattaque sur la grande distribution
Mise à jour du 15/10/2026 Depuis la publication de cet article, de nouvelles informations ont permis de préciser…
Rétrospective 2025 et feuille de route 2026
La nouvelle année est déjà entamée, c’est le moment de revenir sur 2025 et de lister ce que…
Identifier les instances SharePoint vulnérables à ToolShell, à grande échelle
Comme tous les acteurs du cyber, nous avons assisté le week-end dernier à une vague de prise de…
Exploitation massive de Microsoft SharePoint Server à la suite de la divulgation de la CVE-2025-53770
2025-07-23: MISE A JOUR: nous avons maintenant une méthode de détection fiable. Près de 500 adresses IP uniques…
CVE-2025-53770 & CVE-2025-53771
Vulnérabilité critique (zero-day) dans Microsoft SharePoint Server (on‑premises) qui permet l’accès complet au contenu SharePoint, exfiltration de clés cryptographiques, installation de web…
