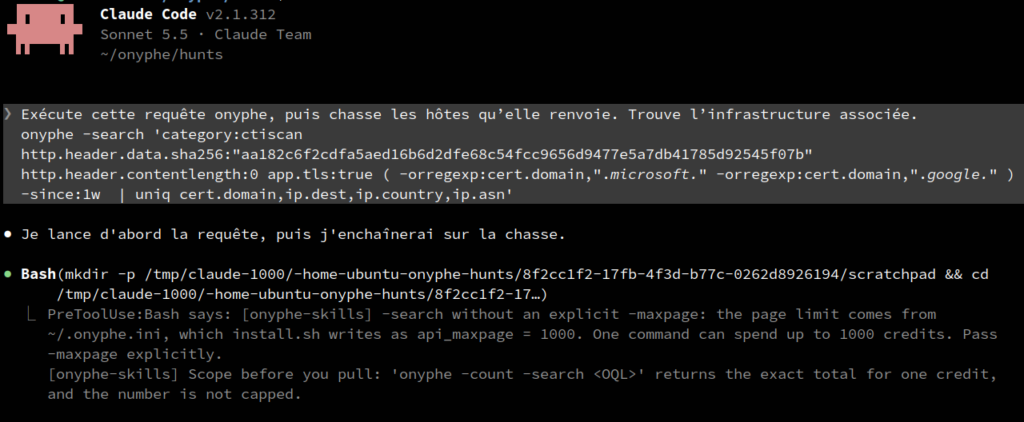
Cobalt Strike sous les couleurs de Microsoft et Google : une chasse avec ONYPHE et Claude Code
Écrit le 2026-10-23 Lors de notre webcast consacré à ctiscan l’an dernier (la rediffusion est sur YouTube), nous avions montré
Écrit le 2026-10-23 Lors de notre webcast consacré à ctiscan l’an dernier (la rediffusion est sur YouTube), nous avions montré
Dans le prolongement de l’investigation sur l’exposition des contrôleurs Danfoss StoreView, ONYPHE élargit son analyse à trois autres familles de
Les récentes cyberattaques visant les systèmes de réfrigération de plusieurs enseignes françaises rappellent les risques liés à l’exposition sur Internet
Frigo d’importance vitale : analyse de la cyberattaque sur la grande distribution Lire la suite »
La nouvelle année est déjà entamée, c’est le moment de revenir sur 2025 et de lister ce que nous avons
Rétrospective 2025 et feuille de route 2026 Lire la suite »
Comme tous les acteurs du cyber, nous avons assisté le week-end dernier à une vague de prise de conscience chez
Identifier les instances SharePoint vulnérables à ToolShell, à grande échelle Lire la suite »
2025-07-23: MISE A JOUR: nous avons maintenant une méthode de détection fiable. Près de 500 adresses IP uniques vulnérables, comptant
Orange Cyberdéfense (OCD) a découvert une faille critique (CVE-2025-32432) sur le logiciel Craft CMS. OCD nous a sollicité pour que
CVE-2025-32432 – 0day Craft CMS découverte par Orange Cyberdéfense Lire la suite »
ShadowServer a découvert plus de 17,000 VPN SSL Fortinet compromis par ce que l’on appelle la backdoor symlink. Nous avons
Backdoor symlink sur des VPN SSL Fortinet Lire la suite »
Deux vulnérabilités autour du produit de gestion de parc informatique GLPI intitulées » Pre-Authentication SQL injection to RCE » ont été
Nouvelles failles critiques sur GLPI : CVE-2025-24799 et CVE-2025-24801 Lire la suite »
Tout d’abord, nous vous souhaitons, à vous et à vos proches, une merveilleuse année 2025. Qu’elle soit synonyme de belles
Rétrospective 2024 et feuille de route 2025 Lire la suite »
Comme vous l’avez probablement déjà vu, @evilsocket a publié un excellent article de blog sur les vulnérabilités de CUPS. Si
Détecter les vulnérabilités du logiciel cups tout en restant éthique Lire la suite »
Le système de journalisation Apache log4j est affecté par un problème critique affectant des milliards d’appareils et de piles logicielles.
Pourquoi nous ne scannerons pas /0 pour la faille log4shell Lire la suite »