Les récentes cyberattaques visant les systèmes de réfrigération de plusieurs enseignes françaises rappellent les risques liés à l’exposition sur Internet des équipements industriels. Dans ce contexte, ONYPHE a mené une investigation sur les interfaces d’administration Danfoss StoreView Browser accessibles publiquement.
Contexte et surface d’attaque
Dans la nuit du 11 au 12 octobre 2026, plusieurs centaines de supermarchés français ont été ciblés par une cyberattaque affectant leurs systèmes de réfrigération Danfoss. D’après les premières informations, les attaquants seraient parvenus à déclencher des cycles de dégivrage forcés, perturbant la régulation thermique et entraînant des pertes de marchandises.
Les contrôleurs Danfoss AK-SM 800 et AK-SM 800A assurent la supervision centralisée des installations frigorifiques. Leur environnement d’administration permet notamment de surveiller les équipements, de modifier les consignes de température, de consulter les alarmes et de gérer les paramètres de fonctionnement à distance. Pour y accéder, 3 moyens co-existent : Storeview Browser, Storeview Desktop et StoreviewWeb.
StoreView Borwser et StoreView Web accessibles au travers d’interfaces Web. Lorsqu’elles sont directement exposées sur Internet, ces interfaces augmentent la surface d’attaque de systèmes ayant un impact sur des processus physiques. La différence majeure est que StoreView Browser est stocké sur une instance du commerçant tandis que StoreView Web est centralisé chez Danfoss. Cet article se concentrera sur l’exposition de StoreView Browser.
Cette exposition s’explique particulièrement par l’organisation de la maintenance des installations frigorifiques. Contrairement aux équipements informatiques traditionnels, ces contrôleurs sont souvent administrés par les prestataires chargés de leur installation et de leur entretien, en dehors des processus habituels de supervision et de sécurité informatique de l’enseigne. Les responsabilités se retrouvent ainsi réparties entre les équipes techniques du magasin, les prestataires externes et les éventuelles équipes IT du groupe. Dans ce contexte, l’accès direct à une interface Web constitue une solution pratique pour les frigoristes, leur permettant d’intervenir à distance sans déployer d’infrastructure VPN ni solliciter systématiquement les équipes informatiques du client pour configurer les accès réseau. Le canal utilisé pour faciliter les opérations de maintenance devient alors une porte d’entrée potentielle pour un attaquant.
En août 2026, Claroty Team82 publiait une analyse de l’AK-SM 800A révélant plusieurs vulnérabilités affectant son interface de gestion : un contournement d’authentification (CVE-2025-41450), une injection de commandes permettant une exécution de code après authentification (CVE-2025-41451), ainsi qu’une injection de configuration Nginx pouvant entraîner un déni de service (CVE-2025-41452). Ces vulnérabilités ne constituent pas, à ce stade, un vecteur confirmé de l’attaque d’octobre 2026.
L’analyse des données ONYPHE vise à déterminer l’ampleur de l’exposition de ces interfaces, les générations de contrôleurs identifiables et la proportion d’équipements utilisant des versions anciennes ou potentiellement vulnérables.
Cartographie des StoreView exposés
Méthodologie de détection
Afin de mesurer l’exposition des interfaces Danfoss StoreView, une analyse des données de scan HTTP et HTTPS collectées par ONYPHE a été réalisée, reposant sur la corrélation de quatre types d’indicateurs :
- Favicon : identification de l’empreinte de favicon associée aux interfaces StoreView.
- HTML title : recherche de titres de pages caractéristiques, faisant référence à StoreView.
- Certificats TLS : analyse des champs des certificats et de leurs empreintes afin d’identifier la signature récurrente (Subject Common Name : DanfossSM800A).
- Header HTTP : utilisation d’un même header partagé entre instance
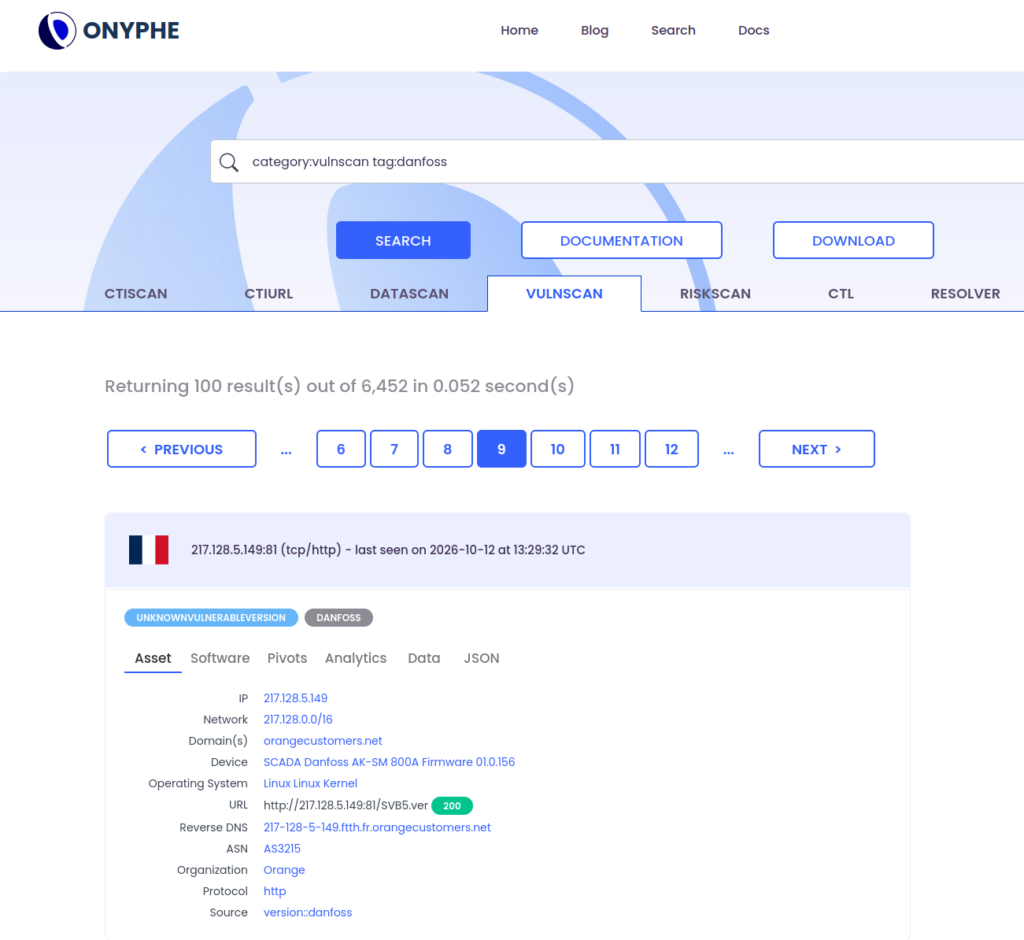
https://search.onyphe.io/search?q=category%3Avulnscan+tag%3Adanfoss
Volume d’exposition
L’analyse ONYPHE met en évidence plusieurs milliers d’interfaces StoreView accessibles depuis Internet et détectées sur une période de moins d’une semaine.
Sur la période étudiée, les résultats représentent :
- 6212 adresses IP publiques uniques
- 558 ASN distincts
- 95 pays représentés
À titre de comparaison, l’étude publiée par Claroty Team82 en août 2026 faisait état de 2 765 équipements exposés identifiés à l’aide de Censys.
Ces chiffres doivent toutefois être interprétés avec précaution. Une même adresse IP peut héberger plusieurs services d’administration, tandis que plusieurs équipements peuvent être accessibles derrière une infrastructure de NAT ou un proxy. Le nombre d’interfaces détectées ne correspond donc pas nécessairement au nombre de contrôleurs physiques déployés.
De plus, la détection d’une interface StoreView ne permet pas, à elle seule, de déterminer le modèle exact du contrôleur associé et donc de conclure à une version vulnérable ou non.
Répartition par ASN et par port
L’analyse des systèmes autonomes (ASN) permet d’identifier les réseaux concentrant le plus grand nombre d’interfaces exposées.
Les résultats mettent notamment en évidence :
- Orange (AS3215)
- Proximus (AS5432)
- Orange Polska (AS5617)
- Telenet (AS6848)
- Comcast (AS7922)
- KPN (AS1136)
- Polkomtel (AS8374)
- Deutsche Telekom (AS3320)
- Telefónica España (AS3352)
- T-Mobile Polska (AS12912)
- SFR (AS15557)
Cette répartition montre que l’exposition concerne quasi exclusivement des opérateurs télécoms grand public et professionnels, et non des infrastructures d’hébergement. On trouve aussi plusieurs opérateurs spécialisés dans les entreprises. Le profil correspond à des contrôleurs installés sur site, dans des magasins ou des entrepôts frigorifiques. Ils sont rendus accessibles par redirection de ports sur le routeur d’accès du site, souvent à l’initiative de l’installateur pour la télémaintenance. Au-delà des premiers opérateurs, l’exposition est très fragmentée : 558 ASN distincts, dont aucun en dehors d’Orange et de Proximus ne dépasse quelques pourcentages.
L’analyse des ports TCP révèle également les configurations d’accès distant utilisées pour administrer ces systèmes : moins de la moitié des interfaces utilisent un port web standard (80, 443, 8080). La majorité est ainsi exposée sur des ports non standard, signe de redirections configurées au cas par cas. Ces ports ne constituent pas une protection : ils sont indexés par ONYPHE et les autres moteurs de scan au même titre que les ports standard. Par ailleurs, une grande partie des interfaces sont accessibles en HTTP. Les identifiants d’administration transitent donc en clair.
Répartition géographique
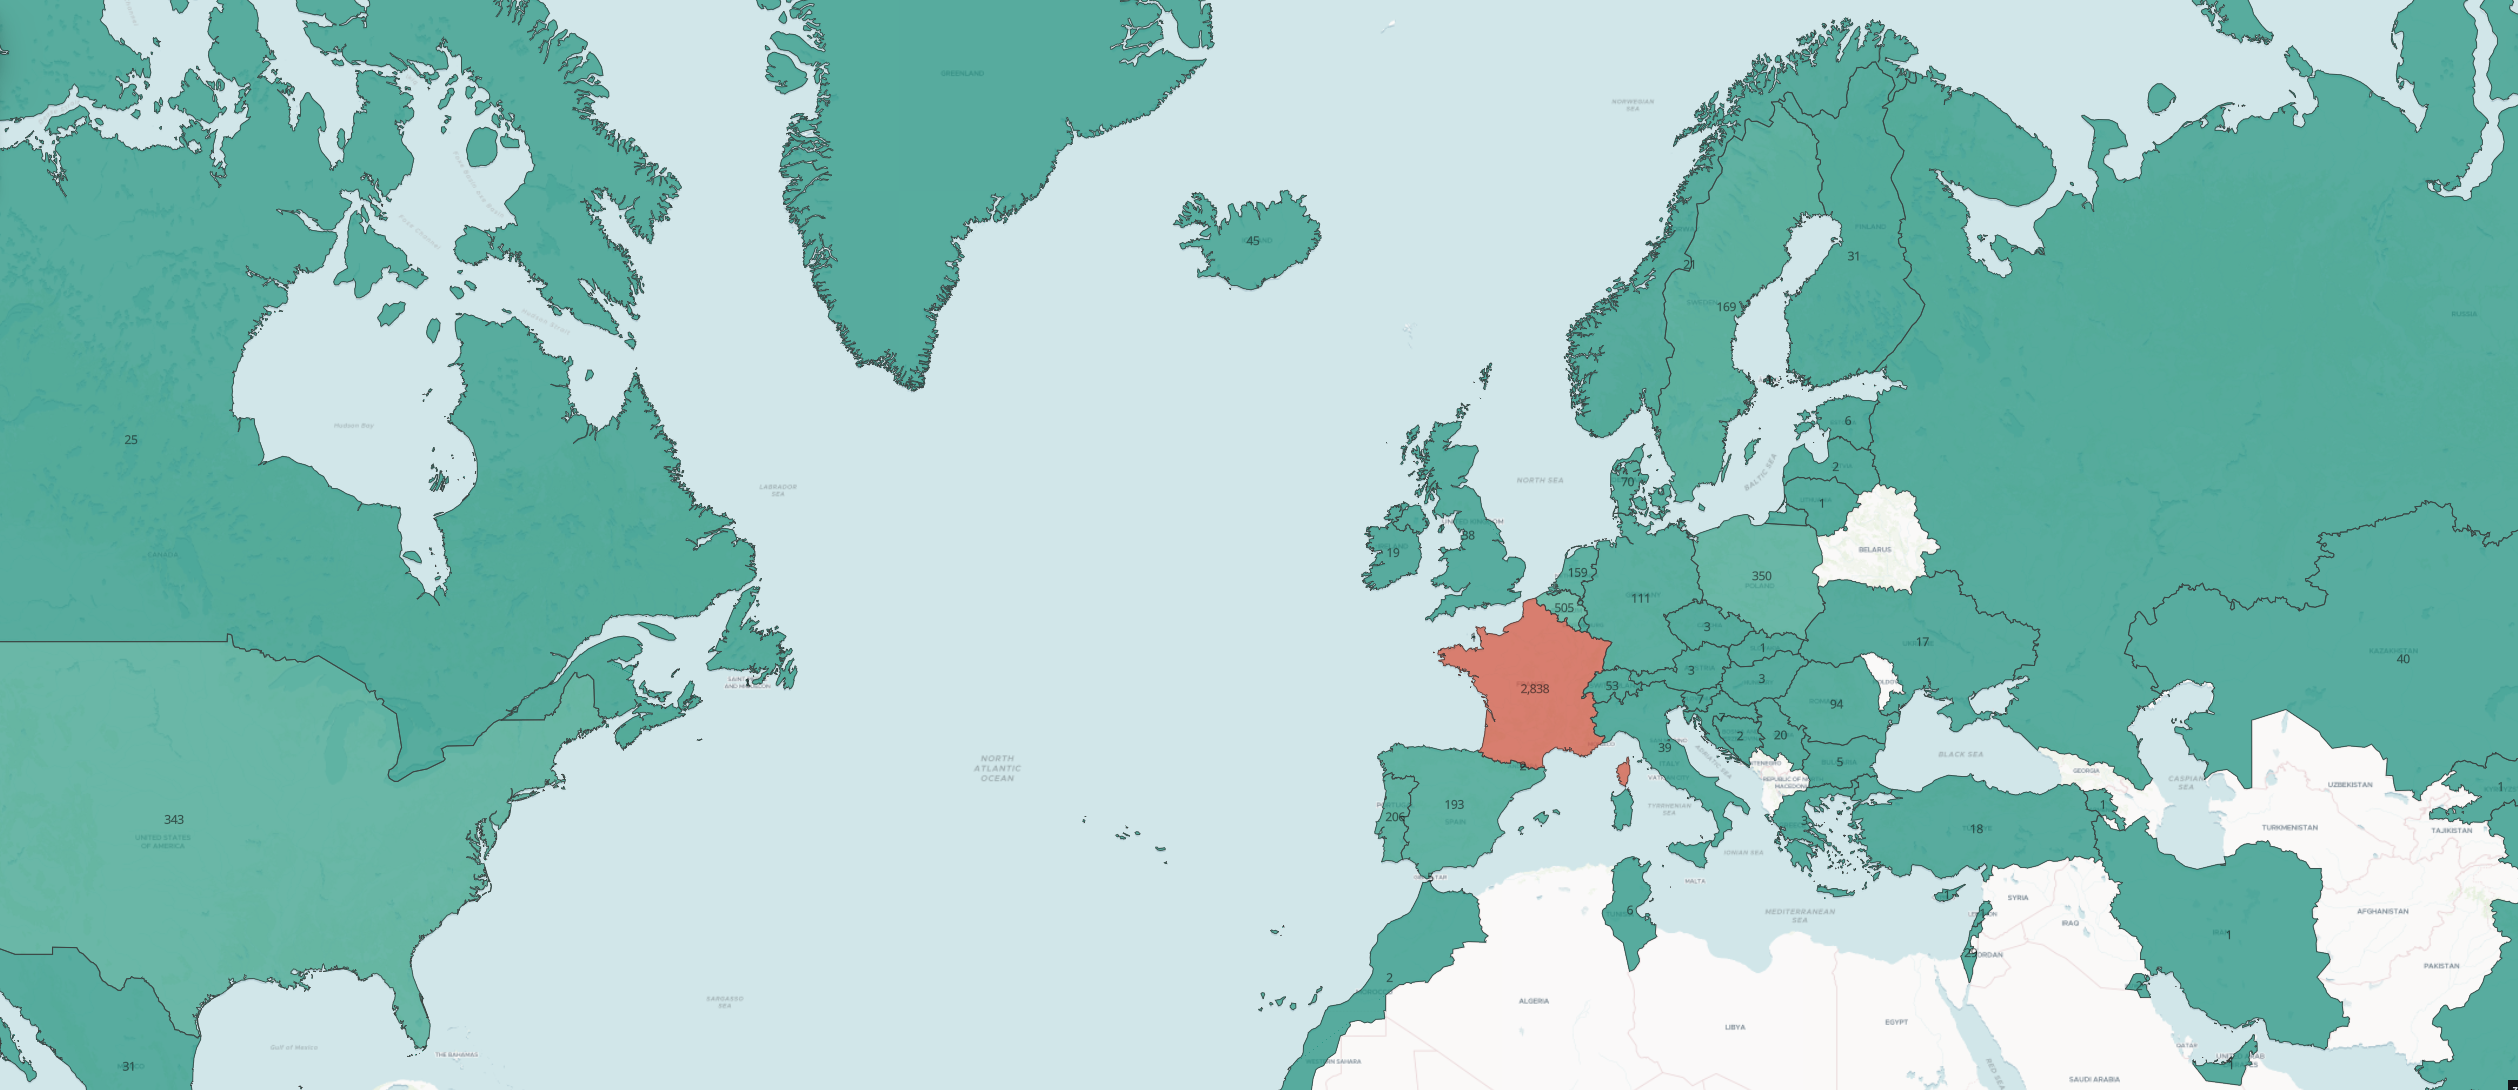
Les instances StoreView exposées sont réparties dans 95 pays différents, mais la France reste loin devant, en hébergeant à elle seule presque la moitié. Suivent la Belgique, la Pologne, les États-Unis, les Pays-Bas et l’Espagne. Cette observation reflète l’implantation commerciale de Danfoss et de ses intégrateurs dans la grande distribution européenne, principalement française.
Analyse des versions et de l’obsolescence
Identification des versions
Au-delà de la cartographie des interfaces exposées, les données collectées par ONYPHE permettent d’analyser les versions de Danfoss StoreView Browser accessibles depuis Internet.
Les informations présentes dans les réponses HTTP du endpoint /SVB5.ver permettent d’identifier les différentes versions de StoreView Browser déployées. Leur extraction et leur normalisation facilitent la comparaison des installations et l’identification des versions les plus fréquemment rencontrées.
Cette analyse vise notamment à mesurer la diversité des versions en circulation et à identifier la persistance de versions anciennes sur des interfaces directement accessibles depuis Internet.
Distribution des versions observées
L’analyse des résultats ONYPHE met en évidence une importante hétérogénéité des versions de StoreView Browser exposées.
Plusieurs observations se dégagent :
- 12 versions distinctes de StoreView Browser ont été identifiées.
- La version la plus récente observée est la 01.0.170, mais reste très peu utilisée.
- La version la plus ancienne observée est la 01.0.124.
- La version 01.0.168 est la plus représentée, avec environ la moitié des interfaces.
- Plus de la moitié des interfaces utilisent donc des versions antérieures à 01.0.168.
Cette distribution met en évidence la coexistence de versions récentes et de versions nettement plus anciennes, largement représentées parmi les interfaces accessibles publiquement.
Conclusion
Cette observation met en évidence l’ampleur de l‘exposition des interfaces Danfoss StoreView Browser sur Internet, ainsi que la persistance de versions anciennes et de configurations d’accès distant peu sécurisées. La prédominance des réseaux d’opérateurs télécoms et la diversité des ports utilisés suggèrent que de nombreuses installations sont directement accessibles depuis les connexions Internet des sites qui les exploitent, probablement pour faciliter leur télémaintenance.
Les récentes cyberattaques visant les installations frigorifiques de plusieurs enseignes françaises illustrent les conséquences concrètes que peut avoir la compromission de ces systèmes OT. Contrairement aux attaques informatiques traditionnelles, les effets peuvent ici être directement physiques : perturbation des températures, rupture de la chaîne du froid et destruction de marchandises.
La concentration des incidents rapportés en France soulève également l’hypothèse d’une campagne ciblant spécifiquement le territoire français et une ressource stratégique : l’approvisionnement en produits alimentaires frais. En s’attaquant aux infrastructures assurant leur conservation, un attaquant pourrait chercher à provoquer des pertes économiques, à perturber la distribution alimentaire et, potentiellement, à fragiliser la confiance des consommateurs.
Cette hypothèse reste toutefois à confirmer. À ce stade, ni l’intention stratégique des attaquants ni le vecteur technique précis de ces compromissions ne sont établis publiquement. Les données ONYPHE ne permettent pas non plus de relier directement les équipements exposés aux incidents observés.