TL;DR
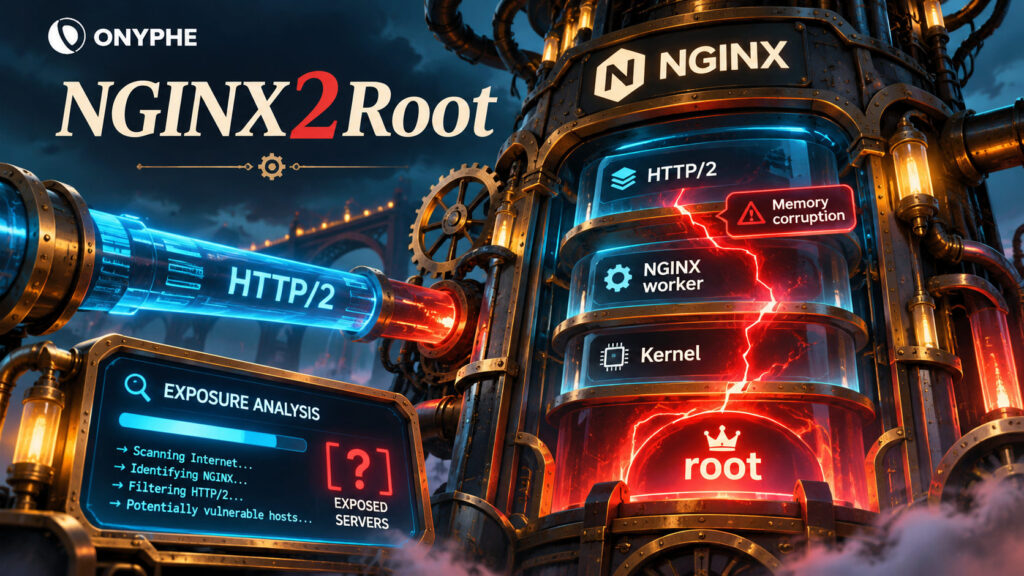
- NGINX2Root regroupe cinq vulnérabilités nginx et une vulnérabilité du noyau Linux permettant, dans certaines conditions, de passer d’une exécution de code à distance (RCE) sans authentification à un accès
root. - CVE-2026-123007 (CVSS 4.0 : 9,2) est la vulnérabilité étudiée ici. Elle affecte les versions officielles de nginx depuis 1.9.5, lorsque HTTP/2 est activé.
- L’exploitation reste complexe : le PoC publié nécessite environ 128 Go de trafic, une bande passante élevée, un environnement système spécifique et un accès direct au traitement HTTP/2 vulnérable.
- 64,39% des services nginx observés par ONYPHE n’annoncent aucune version. Parmi l’ensemble total des services étudiés depuis le 18 novembre, 34,85% affichent une version ancienne et seulement 0,75% une version officiellement corrigée.
- Les premiers correctifs apparaissent progressivement dans les données ONYPHE : le 20 novembre à midi, 4,76% des services dont la version est identifiable annoncent une version corrigée dans l’échantillon horaire.
- HTTP/2 est détecté sur environ 40% des 10 000 cibles testées. Toutefois, ni une version ancienne ni la présence de HTTP/2 ne suffisent à confirmer qu’un serveur est réellement exploitable.
Introduction
Le 18 novembre 2026, la publication de NGINX2Root a révélé plusieurs vulnérabilités affectant nginx, l’un des serveurs web les plus utilisés sur Internet. Certaines permettent, sous des conditions spécifiques, une exécution de code à distance sans authentification, avec la possibilité d’élever ensuite les privilèges jusqu’à root.
Parmi elles, CVE-2026-123007 retient particulièrement notre attention : présente depuis l’introduction de HTTP/2 dans nginx en 2015, elle concerne potentiellement un très grand nombre de serveurs exposés.
Mais entre une version vulnérable, un service accessible depuis Internet et une exploitation réellement possible, il existe plusieurs différences importantes.
Dans cet article, nous revenons sur le fonctionnement de cette vulnérabilité et ses contraintes d’exploitation, avant d’utiliser les données ONYPHE pour évaluer l’exposition des serveurs nginx sur Internet, quelques jours après la publication des correctifs.
Rappel : l’évolution du protocole HTTP
Depuis son apparition au début des années 1990, le protocole HTTP (Hypertext Transfer Protocol) a connu plusieurs évolutions visant principalement à améliorer les performances des échanges entre clients et serveurs.
Les premières versions, de HTTP/0.9 à HTTP/1.1, ont progressivement introduit les méthodes HTTP, les en-têtes, les codes de statut et les connexions persistantes (Keep-Alive), permettant de réutiliser une même connexion TCP pour plusieurs requêtes.
HTTP/2 : une nouvelle architecture et une nouvelle surface d’attaque
Introduit en 2015, HTTP/2 marque une évolution importante du protocole. Contrairement à HTTP/1.1, qui repose sur des messages textuels, HTTP/2 utilise un format binaire, dans lequel les échanges sont découpés en trames (frames).
Il introduit également le multiplexage, qui permet de transporter plusieurs flux (streams) de requêtes et de réponses simultanément sur une même connexion TCP. Les trames de différents streams peuvent ainsi être entrelacées, améliorant l’efficacité des échanges.
Pour réguler la quantité de données transmises, HTTP/2 utilise également un mécanisme de contrôle de flux (flow control). Celui-ci repose sur des fenêtres de transmission qui déterminent la quantité de données qu’un serveur peut envoyer, à la fois pour chaque stream et pour l’ensemble de la connexion.
Ces nouveaux mécanismes améliorent les performances, mais introduisent également de nouvelles surfaces d’attaque, notamment dans la gestion des streams et des fenêtres de contrôle de flux.
C’est précisément dans ce dernier mécanisme que se trouve CVE-2026-123007, l’une des vulnérabilités regroupées sous le nom NGINX2Root et étudiée dans cet article.
HTTP/3 : le passage à QUIC
Standardisé en 2022, HTTP/3 poursuit cette évolution en remplaçant TCP par QUIC, un protocole de transport reposant sur UDP et intégrant le chiffrement TLS 1.3. Cette architecture permet notamment de mieux gérer les pertes de paquets en permettant aux autres streams de continuer à progresser indépendamment.
NGINX2Root : cinq vulnérabilités nginx et une élévation de privilèges jusqu’à root
Le 18 novembre 2026, NGINX a publié deux nouvelles versions, 1.31.9 (mainline) et 1.30.7 (stable), corrigeant dix vulnérabilités de sécurité.
Parmi elles, cinq ont été regroupées sous le nom NGINX2Root par l’équipe de recherche Xint, à l’origine de leur découverte.
Ces vulnérabilités constituent différents vecteurs d’attaque pouvant mener à une exécution de code à distance (RCE). Dans le scénario présenté par Xint, une vulnérabilité supplémentaire du noyau Linux, affectant le sous-système SCTP, permet ensuite d’élever les privilèges du processus NGINX jusqu’à root.
Les cinq vulnérabilités NGINX présentent toutefois des prérequis différents :
| CVE | Titre NGINX | Gravité NGINX | Versions vulnérables | Prérequis |
|---|---|---|---|---|
| CVE-2026-123007 | Corruption mémoire dans le contrôle de flux HTTP/2 | major | 1.9.5 – 1.31.8 | HTTP/2 activé |
| CVE-2026-123633 | Use-after-free dans HTTP/2 | medium | 1.19.7 – 1.31.8 | HTTP/2 + upstream, worker_connections saturé |
| CVE-2026-123634 | Use-after-free dans le résolveur DNS | medium | 0.6.18 – 1.31.8 | resolver + proxy_pass dérivé de la requête |
| CVE-2026-121810 | Use-after-free dans HTTP/3 | medium | 1.25.0 – 1.31.8 | HTTP/3 + upstream, worker_connections saturé |
| CVE-2026-113425 | Use-after-free dans le module mail proxy | major | 0.5.33 – 1.31.8 | module mail proxy, auth_http |
Sources : avis de sécurité officiels NGINX et analyses techniques publiées. Les conditions exactes d’exploitation dépendent de la configuration.
Dans cet article, nous nous concentrerons sur CVE-2026-123007, qui affecte les versions officielles de NGINX depuis l’introduction du support HTTP/2 en 2015, lorsque ce protocole est activé.
Cette vulnérabilité a notamment fait l’objet d’un PoC public par Rapid7, démontrant une exécution de code à distance sans authentification sur une installation nginx 1.31.8.
CVE-2026-123007 : une erreur dans le contrôle de flux HTTP/2
Comme évoqué précédemment, HTTP/2 permet de multiplexer plusieurs flux (streams) pour réguler la quantité de données qu’un serveur peut envoyer au client. Ce mécanisme repose sur un crédit, exprimé en octets, qui diminue à mesure que des données sont envoyées et peut être augmenté par le client à l’aide de trames WINDOW_UPDATE.
Nginx maintient deux compteurs distincts :
stream->send_window: compteur propre à chaque stream, stocké sous forme d’entier signé (ssize_t)h2c->send_window: compteur partagé par l’ensemble de la connexion HTTP/2, stocké sous forme d’entier non signé (size_t)
Le protocole impose une limite maximale de 2³¹ − 1 octets pour ces fenêtres. Or, dans certaines conditions, NGINX peut dépasser cette limite sans la vérifier, ouvrant la voie à un integer underflow, puis à une corruption mémoire.
Dans NGINX, cette limite est définie par la constante NGX_HTTP_V2_MAX_WINDOW.
Comment fonctionne la vulnérabilité ?
L’analyse publiée par Rapid7 détaille une chaine d’exploitation reposant sur plusieurs étapes.
1. Maintenir des données en attente d’envoi
L’attaquant ralentit volontairement la lecture des réponses HTTP/2. Des trames DATA restent alors en attente côté NGINX, tandis que leur crédit a déjà été déduit des fenêtres de contrôle de flux.
2. Amener la fenêtre de connexion à sa valeur maximale
À l’aide de trames WINDOW_UPDATE , l’attaquant augmente la fenêtre de connexion h2c->send_window jusqu’à sa valeur maximale autorisée, soit 2³¹ − 1.
3. Provoquer la fermeture des streams sans fermer la connexion
L’attaquant modifie le paramètre qui définit le crédit initial accordé aux streams, provoquant le dépassement de la limite de certains streams.
Selon la RFC 9113, NGINX devrait alors fermer la connexion avec une erreur FLOW_CONTROL_ERROR. Or, les versions vulnérables ferment uniquement les streams concernés via RST_STREAM, tout en maintenant la connexion active.
4. Dépasser la limite du compteur de connexion
Lors du nettoyage des streams fermés, NGINX restitue à la fenêtre de connexion le crédit réservé aux trames DATA annulées, sans vérifier que le compteur reste inférieur à 2³¹ − 1.
La fenêtre de connexion dépasse alors la limite imposée par HTTP/2, sans provoquer immédiatement de débordement arithmétique.
5. Déclencher un integer underflow
Lors du traitement d’une nouvelle trame WINDOW_UPDATE, NGINX vérifie que l’augmentation demandée respecte la limite autorisée :
window > NGX_HTTP_V2_MAX_WINDOW - h2c->send_window
Mais puisque h2c->send_window a déjà dépassé cette limite, la soustraction produit un résultat négatif qui, dans un calcul non signé, devient une valeur positive extrêmement élevée.
Cet integer underflow rend la vérification inefficace, permettant à l’attaquant d’augmenter artificiellement la fenêtre de connexion bien au-delà des limites prévues par le protocole.
De l’integer underflow à l’exécution de code
L’underflow ne permet pas directement d’exécuter du code. Il rend cependant possible l’utilisation de valeurs anormalement élevées dans le traitement des réponses HTTP/2.
Des conversions entre entiers signés et non signés peuvent alors transformer ces valeurs en tailles de copie incorrectes, transmises à la fonction memcpy(). Sur certaines implémentations, cela entraîne des accès mémoire hors limites (out-of-bounds read/write).
Rapid7 a démontré que cette corruption mémoire pouvait mener à une exécution de code à distance (RCE) sans authentification, avec les privilèges du processus worker NGINX.
L’obtention des privilèges root nécessite ensuite l’exploitation d’une vulnérabilité distincte du noyau Linux (0-day sans identifiant CVE, non corrigé au moment de la publication.).
Une vulnérabilité critique, mais difficile à exploiter en pratique
La CVE-2026-123007 possède un score CVSS 4.0 de 9,2/10 (Critical). Malgré la possibilité d’une exécution de code à distance sans authentification, son exploitation reste complexe et dépend de plusieurs conditions.
Le PoC publié par Rapid7 met notamment en évidence trois contraintes majeures :
- Un trafic important et une bande passante élevée. Le PoC nécessite environ 119 GiB de trafic HTTP/2 (près de 128 Go) pour augmenter artificiellement le compteur jusqu’aux valeurs nécessaires à l’exploitation. NGINX limitant par défaut la durée de vie d’une connexion HTTP/2 à environ une heure, cela nécessite un débit d’au moins 300 Mbit/s vers la cible pour reproduire cette méthode dans le temps imparti.
- Un environnement système spécifique. La technique de RCE publiée dépend du comportement d’une implémentation optimisée de
memcpy()(EVEX/YMM) sur architecture x86-64. Son fonctionnement dépend donc notamment du processeur et de la version de la bibliothèque glibc utilisée. D’autres méthodes d’exploitation pourraient exister, mais elles ne sont pas démontrées dans ce PoC. - Un accès direct au traitement HTTP/2 vulnérable. Lorsque la connexion HTTP/2 est terminée par un CDN, un reverse proxy ou un load balancer avant d’atteindre NGINX, les trames utilisées par l’attaquant ne sont généralement pas retransmises telles quelles. Cette configuration peut donc empêcher l’exploitation décrite, même si le serveur d’origine utilise une version vulnérable.
Ainsi, un serveur NGINX exposé en HTTP/2 n’est pas nécessairement exploitable. La version du logiciel constitue un premier indicateur, mais l’architecture réseau et les caractéristiques du système jouent également un rôle déterminant.
Une exposition HTTP/2 ne signifie pas nécessairement une vulnérabilité exploitable
La présence d’un service nginx accessible en HTTP/2 ne suffit pas à établir qu’il est vulnérable à CVE-2026-123007, et encore moins qu’une RCE est réalisable. Il faut également tenir compte des correctifs appliqués, de l’architecture réseau et des caractéristiques du système sous-jacent.
Les versions officielles corrigées 1.30.7 et 1.31.9 sont disponibles depuis le 18 novembre 2026. La désactivation d’HTTP/2 permet également de réduire l’exposition à CVE-2026-123007, sans corriger les autres vulnérabilités de NGINX2Root.
C’est cette distinction entre service exposé, version potentiellement vulnérable et exploitabilité réelle que nous allons maintenant examiner à partir des données ONYPHE.
Surface d’exposition
Des millions de serveurs nginx exposés sur Internet
Pour évaluer l’exposition à NGINX2Root, nous avons commencé par identifier les services nginx accessibles depuis Internet à partir des données collectées par ONYPHE.
Sur les sept derniers jours, les scanners ONYPHE ont identifié plusieurs millions de services nginx, répartis dans le monde entier. Si les ports 80 (HTTP) et 443 (HTTPS) concentrent naturellement la majorité des observations, nginx est également présent sur de nombreux ports alternatifs, notamment 8080 et 8443.
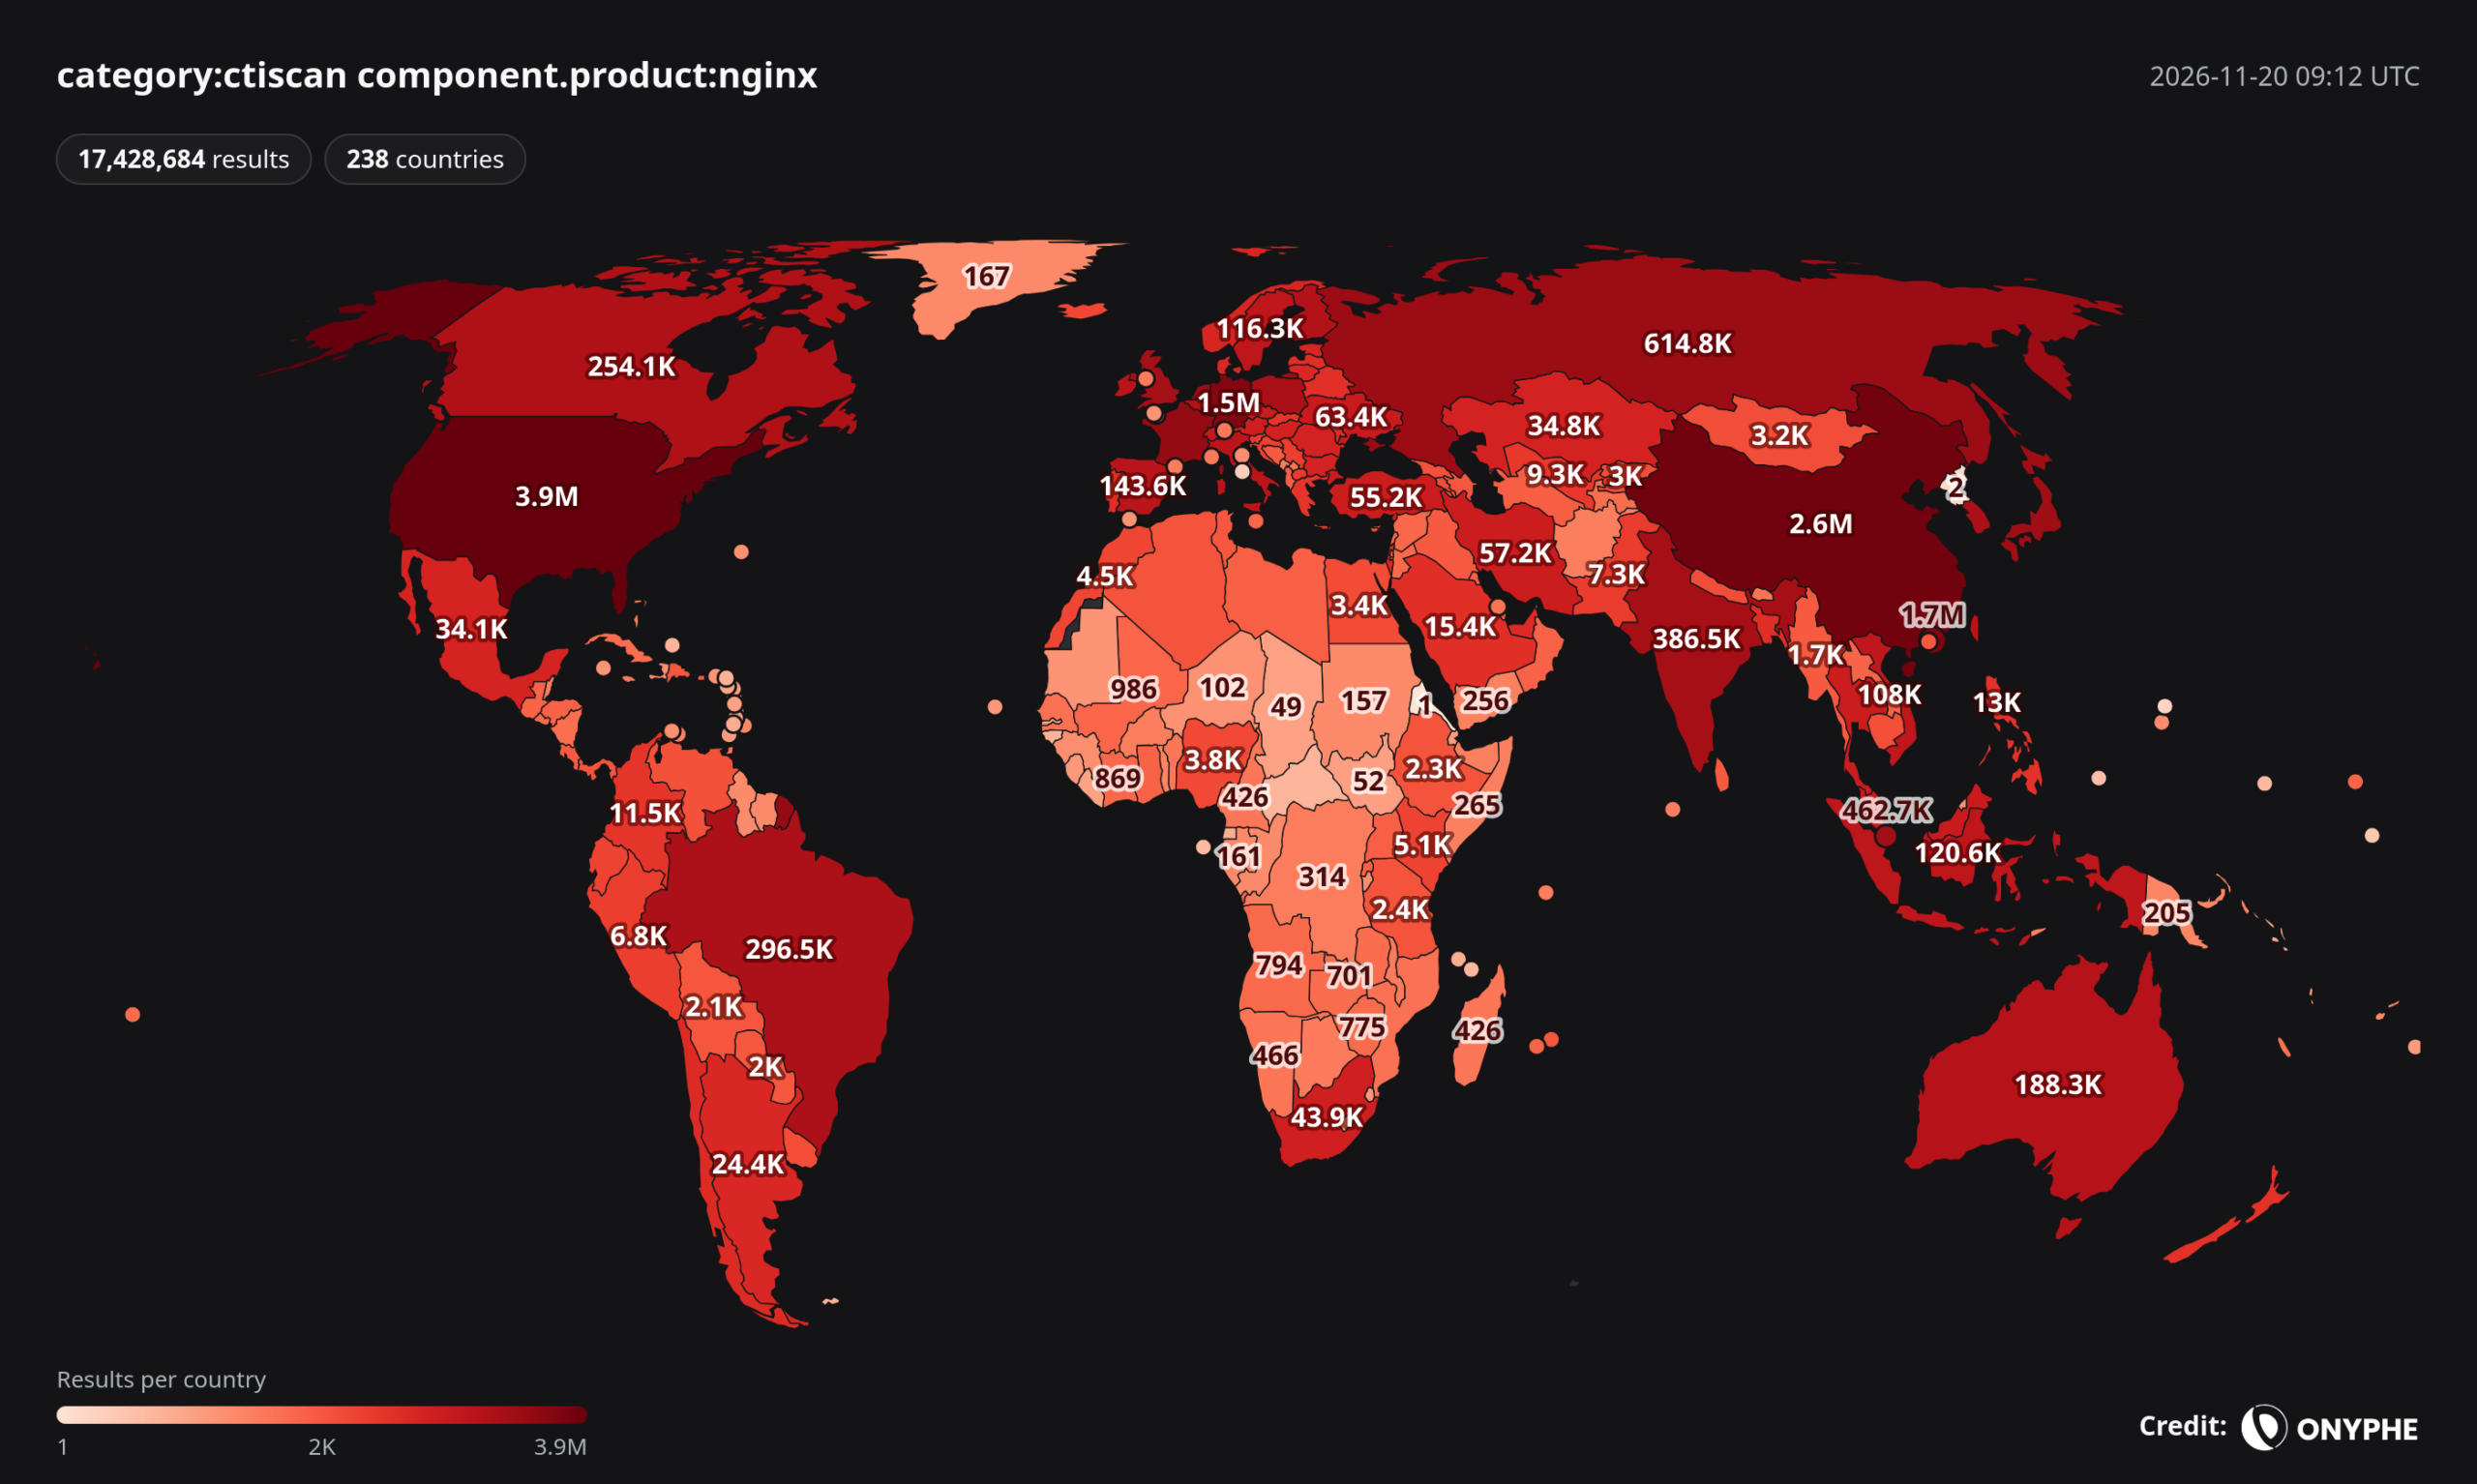
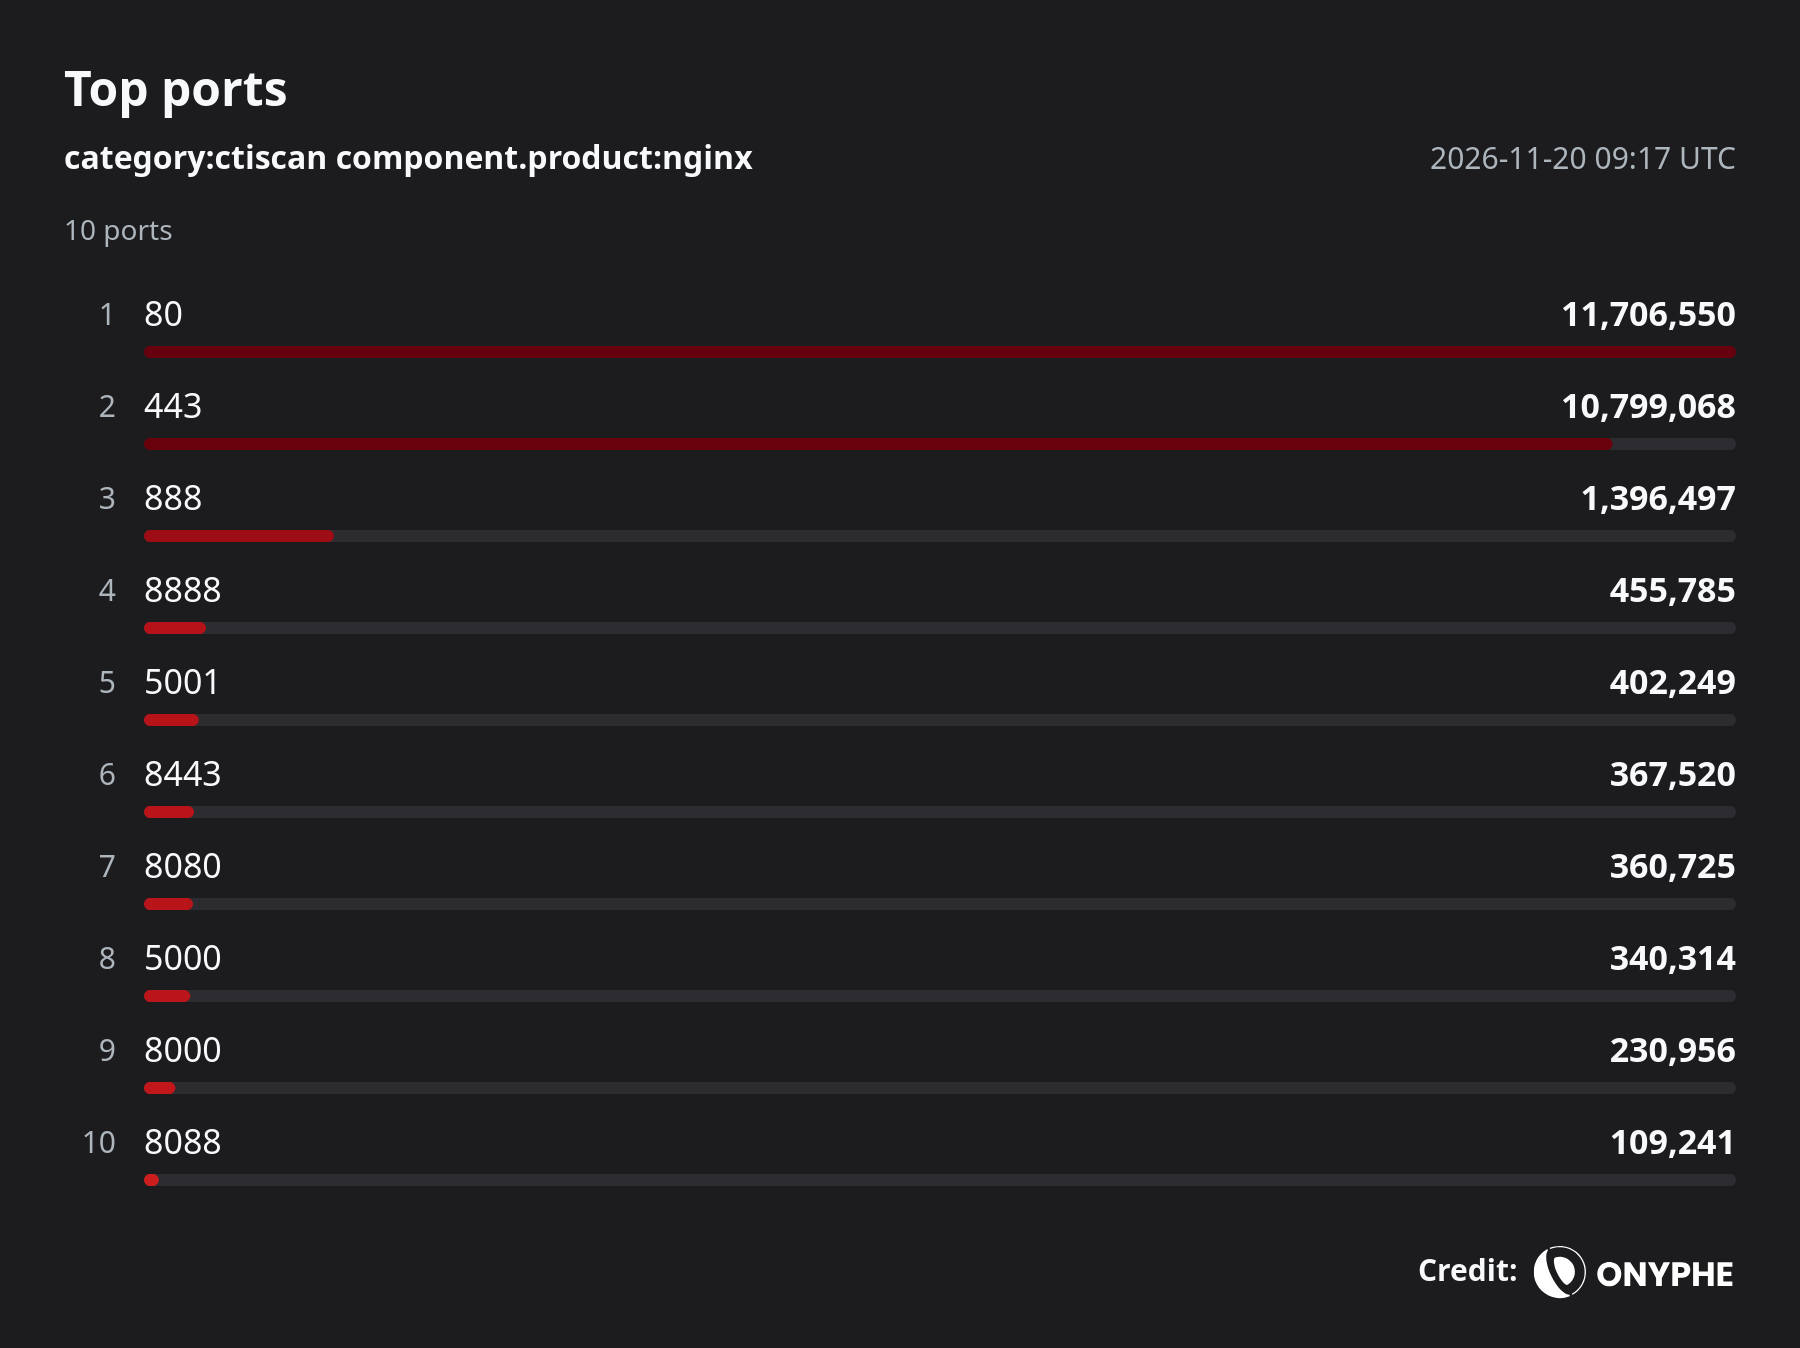
Figure : Répartition géographique des services nginx exposés et top 10 des ports observés sur les sept derniers jours. Source : ONYPHE VeryScaryMap
Cette première cartographie permet de mesurer l’ampleur de l’exposition de nginx sur Internet. Elle ne permet toutefois pas de déterminer combien de ces services sont réellement vulnérables à CVE-2026-123007.
Quelles versions de nginx sont encore exposées ?
Pour affiner cette analyse, nous nous sommes intéressés aux versions de nginx détectées par ONYPHE.
Les résultats montrent une première difficulté : 64,39% des services nginx observés n’annoncent aucun numéro de version. Parmi les autres, 34,85% affichent une version antérieure aux correctifs du 18 novembre 2026, contre seulement 0,75% annonçant l’une des deux versions corrigées, 1.30.7 ou 1.31.9.
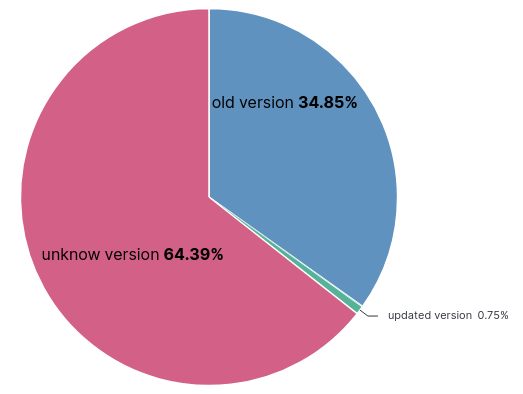
Figure : Répartition des services nginx selon la version annoncée depuis le 18/11/2026, honeypots exclus. Source : ONYPHE.
Ces résultats doivent néanmoins être interprétés avec précaution. Une version ancienne ne signifie pas nécessairement que le serveur est vulnérable, certaines distributions Linux intégrant des correctifs de sécurité sans modifier le numéro de version affiché. À l’inverse, l’absence de version ne permet pas de déterminer si le serveur est corrigé ou non.
Pour observer les premiers déploiements des correctifs, nous avons ensuite suivi, heure par heure, l’apparition des versions 1.30.7 et 1.31.9 dans les données ONYPHE, en excluant les honeypots.
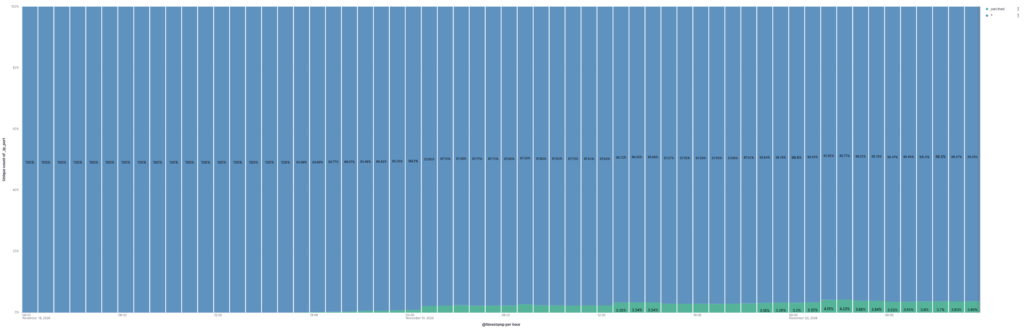
Figure : Évolution horaire de la proportion de services nginx annonçant les versions 1.30.7 ou 1.31.9, du 18 au 20 novembre 2026. Source : ONYPHE.
Les premières versions corrigées apparaissent dans nos observations le 18 novembre, en fin de journée. La proportion de services annonçant une version corrigée, parmi ceux dont la version est identifiable, atteint 4,76% le 20 novembre à midi. Cette mesure horaire ne doit pas être directement comparée à la répartition globale présentée précédemment, les périmètres d’observation étant différents.
Il faut néanmoins préciser que chaque point du graphique correspond aux services observés pendant une heure donnée. Il ne s’agit pas d’un suivi des mêmes serveurs dans le temps, mais d’échantillons successifs dont la composition peut varier. Les fluctuations observées ne traduisent donc pas nécessairement des installations ou des retraits de correctifs.
À cette date, les versions corrigées restent ainsi minoritaires parmi les services dont nous pouvons identifier la version. Mais cette proportion ne représente pas directement le taux réel de mise à jour du parc nginx.
HTTP/2 : quelle exposition réelle ?
Comme évoqué précédemment, la présence d’une version potentiellement vulnérable de nginx ne suffit pas à établir l’exposition à CVE-2026-123007. Il faut également que le serveur accepte les connexions HTTP/2.
D’après les données ONYPHE, 55,36% des services nginx observés utilisent TLS. Cette proportion comprend toutefois de nombreux services identifiés comme honeypots.
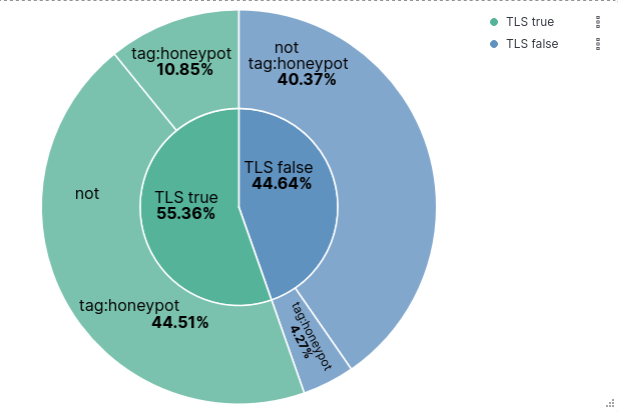
Figure : Répartition des services nginx exposés selon la présence de TLS et leur classification comme honeypots. Source : ONYPHE.
Pour aller plus loin, nous avons cherché à identifier les serveurs acceptant HTTP/2.
Les tests ont été effectués sur un échantillon de 10 000 cibles nginx sur le port 443, utilisant TLS et ne portant pas le tag honeypot.
Ces premières mesures suggèrent que 41,2% des cibles utilisent HTTP/2. Elles ne peuvent toutefois pas être généralisées à l’ensemble des services nginx exposés sur Internet, notre échantillon étant limité et spécifique.
Enfin, la prise en charge de HTTP/2 ne suffit pas à confirmer l’exploitabilité de CVE-2026-123007. Il reste notamment nécessaire de tenir compte de la version réellement déployée, des correctifs appliqués et de la présence éventuelle d’un intermédiaire terminant les connexions HTTP/2.
Conclusion
NGINX2Root illustre comment une vulnérabilité présente depuis plus de dix ans dans nginx peut ouvrir la voie à une exécution de code à distance, voire à une compromission complète du système lorsqu’elle est combinée à une élévation de privilèges.
Si l’exploitation de CVE-2026-123007 reste complexe, la présence de nginx sur des millions de services exposés à Internet en fait une vulnérabilité particulièrement intéressante à surveiller.
Les données ONYPHE montrent toutefois les limites d’une analyse reposant uniquement sur les bannières et les versions logicielles. Près des deux tiers des services observés n’annoncent aucune version, tandis que les premières versions corrigées commencent seulement à apparaître dans nos scans.
Nos tests complémentaires montrent également qu’un peu plus de 40% des 10 000 cibles nginx HTTPS étudiées acceptent HTTP/2, l’une des conditions nécessaires à l’exploitation de CVE-2026-123007.
Ces résultats permettent de mieux caractériser la surface d’exposition, mais pas de déterminer précisément le nombre de serveurs réellement exploitables. La présence de correctifs rétro-portés, la configuration du serveur et l’architecture réseau restent autant de facteurs difficiles à évaluer depuis Internet.
La mise à jour de nginx vers une version corrigée reste donc la mesure prioritaire, même lorsque les contraintes d’exploitation ou la présence d’un intermédiaire réseau semblent réduire le risque.