Dans le prolongement de l’investigation sur l’exposition des contrôleurs Danfoss StoreView, ONYPHE élargit son analyse à trois autres familles de systèmes de supervision : Copeland Site Supervisor, XWEB EVO et XWEB PRO.
L’étude met en évidence plusieurs milliers d’interfaces accessibles depuis Internet, des configurations d’accès distant peu sécurisées et la présence de versions logicielles associées à des vulnérabilités connues. Certaines interfaces Site Supervisor permettent également de consulter sans authentification des informations opérationnelles détaillées : températures, pressions, alarmes, états des équipements et parfois même plans des magasins.
Cette seconde partie propose une cartographie de leur exposition et une analyse des risques associés, sans présumer de leur implication dans les récentes cyberattaques visant la grande distribution.
Une campagne qui dépasse les équipements Danfoss
Dans la première partie de cette investigation, l’analyse des données ONYPHE avait mis en évidence plusieurs milliers d’adresses IP publiques exposant des interfaces Danfoss StoreView Browser, réparties dans 95 pays. Cette cartographie révélait notamment une forte concentration en France, une proportion importante d’accès HTTP non chiffrés et la persistance de versions anciennes.
Depuis cette publication, de nouvelles informations ont permis de préciser le périmètre des cyberattaques visant les installations de réfrigération. En effet, le 13 octobre 2026, le CERT-FR a actualisé son bulletin d’alerte CERTFR-2026-ALE-012, signalant que les compromissions concernaient également des systèmes de supervision XWEB, issus des solutions Emerson et commercialisés sous la marque Dixell, appartenant au groupe Copeland.
Cette information a conduit à élargir l’investigation à cette gamme de produits. Les recherches menées à partir des données ONYPHE ont permis d’identifier deux familles d’interfaces accessibles depuis Internet : XWEB EVO et XWEB PRO. Si aucune vulnérabilité publiquement documentée n’a été identifiée comme affectant explicitement XWEB EVO, les contrôleurs XWEB PRO ont fait l’objet de travaux de recherche publiés en août 2026 par Claroty Team82, l’équipe également à l’origine de la découverte de plusieurs vulnérabilités affectant les contrôleurs Danfoss AK-SM 800A. Ce rapprochement a motivé un examen plus approfondi de leur exposition.
En poursuivant les recherches sur les solutions de supervision du groupe Copeland, une troisième famille d’interfaces a également été identifiée : Site Supervisor, historiquement commercialisée sous la marque Emerson. Ces équipements présentent un intérêt particulier : outre les nombreuses vulnérabilités documentées par Armis Labs dans le cadre de ses travaux Frostbyte10, certaines interfaces exposées permettent de consulter sans authentification de nombreuses informations opérationnelles sur les sites supervisés : températures des systèmes firogrifiques, pression du gaz, état de l’éclairage, alarmes et autres paramètres de fonctionnement. Cette visibilité dépasse donc la seule réfrigération et peut révéler des informations détaillées sur les infrastructures techniques d’un établissement, sans pour autant démontrer la possibilité d’en modifier les paramètres sans authentification.
L’investigation ONYPHE a donc été étendue à ces trois familles d’interfaces, avec un double objectif : cartographier leur exposition sur Internet et examiner les informations accessibles publiquement, afin d’identifier les configurations à risque et, lorsque cela est possible, les versions logicielles concernées par des vulnérabilités connues.
Cette analyse ne présuppose pas que l’ensemble de ces produits a été ciblé lors des attaques d’octobre 2026. Elle vise à caractériser une surface d’exposition plus large, au-delà des seuls équipements Danfoss étudiés initialement.
Cartographie des interfaces Copeland exposées
Méthodologie de détection
Comme pour les interfaces Danfoss StoreView, l’identification des équipements repose sur l’analyse des données de scan HTTP et HTTPS collectées par ONYPHE.
Plusieurs catégories d’indicateurs sont exploitées ici : les titres HTML, les empreintes de favicons, les caractéristiques des certificats TLS et les éléments distinctifs présents dans les réponses HTTP. Le croisement de ces indicateurs permet de rechercher les interfaces correspondant aux trois familles de produits étudiées, tout en limitant les risques d’erreur liés à l’utilisation d’une signature isolée.
Les résultats sont ensuite regroupés par adresse IP publique, pays et système autonome (ASN), afin d’étudier leur répartition géographique et les réseaux sur lesquels ils sont accessibles.
Comme dans la première partie de cette investigation, une adresse IP publique ne correspond pas nécessairement à un équipement physique unique. Plusieurs contrôleurs peuvent être accessibles derrière une même adresse, tandis qu’un équipement peut disposer de plusieurs services exposés. Les chiffres présentés caractérisent donc les adresses IP associées aux interfaces détectées, et non un inventaire exhaustif des installations frigorifiques.
Volume d’exposition
L’analyse met en évidence plusieurs milliers d’interfaces accessibles publiquement, avec des différences importantes entre les trois familles de produits.
| Indicateur | Danfoss StoreView | Site Supervisor | XWEB EVO | XWEB PRO |
|---|---|---|---|---|
| Adresses IP publiques uniques | 6 212 | 589 | 1 960 | 108 |
| Pays représentés | 95 | 21 | 65 | 28 |
| ASN distincts | 558 | 143 | 493 | 57 |
| Adresses IP en France | 2836 | 0 | 95 | 0 |
À titre de comparaison, l’investigation précédente avait identifié 6 212 adresses IP associées à Danfoss StoreView, réparties dans 95 pays et 558 ASN.
Parmi les trois familles Copeland étudiées, XWEB EVO présente la surface d’exposition la plus importante, avec 1 960 adresses IP identifiées. Son déploiement apparaît également plus dispersé, couvrant 65 pays et près de 500 réseaux autonomes distincts. C’est également le seul des trois à être déployé en France de façon significative. Cette observation recoupe l’avis du CERT-FR.
Site Supervisor représente 589 adresses IP, tandis que XWEB PRO affiche un volume nettement inférieur, avec 108 adresses IP.
Ces différences reflètent les résultats de collecte obtenus pour chaque produit. Elles ne permettent pas, à elles seules, de déduire la taille de leurs parcs installés respectifs : seuls les services accessibles et identifiés par ONYPHE sont pris en compte.
Répartition géographique
Les trois solutions présentent des répartitions géographiques sensiblement différentes. L’analyse repose sur les données collectées par ONYPHE au cours des 7 derniers jours, une période correspondant à un cycle complet de scan de la plateforme. Cette fenêtre permet de couvrir l’ensemble des cibles parcourues au cours d’un cycle et d’obtenir une vue représentative de l’exposition des interfaces à l’échelle mondiale. Les répartitions observées sont les suivantes :
- Site Supervisor est principalement observé en Amérique du Nord et en Océanie. Les États-Unis représentent plus de la moitié des adresses IP identifiées, suivis du Canada, de l’Australie, de la Nouvelle-Zélande et de l’Italie. Les États-Unis et le Canada concentrent ainsi près de 70% des résultats.
- À l’inverse, XWEB EVO présente une forte implantation européenne. L’Italie arrive en première position, suivie de la Belgique et de la Grèce, puis de l’Espagne et de la France.
- Enfin, XWEB PRO présente une distribution plus dispersée : l’Italie est majoritaire dans les adresses IP identifiées, devant la Bulgarie, les Philippines, la Grèce et Israël.
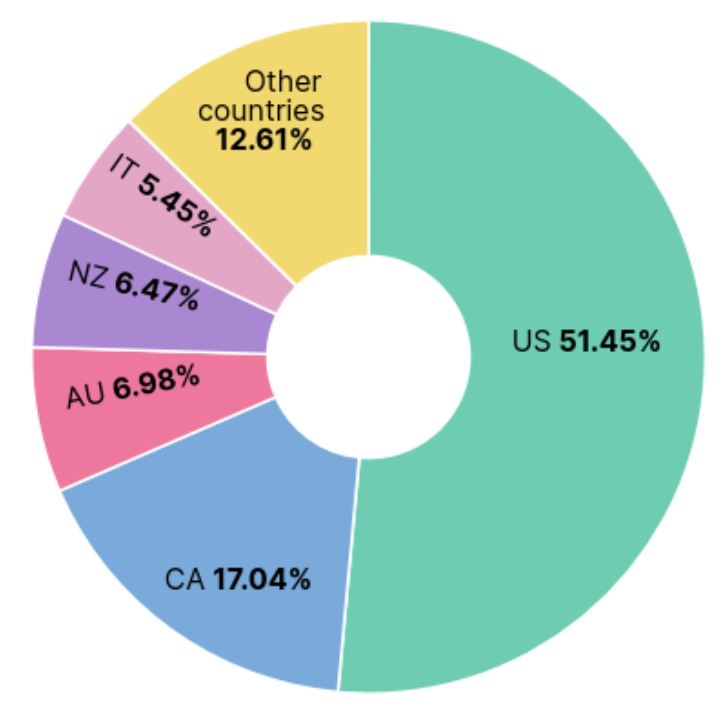
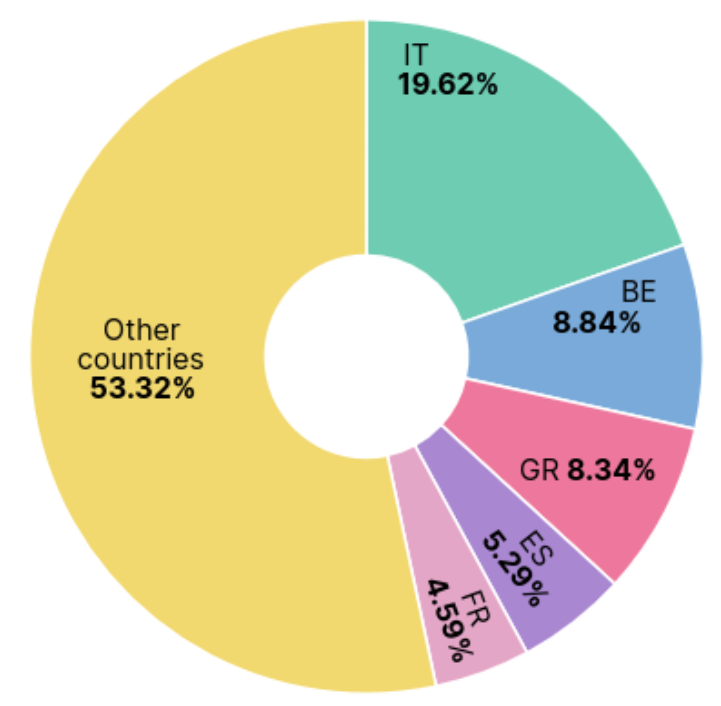
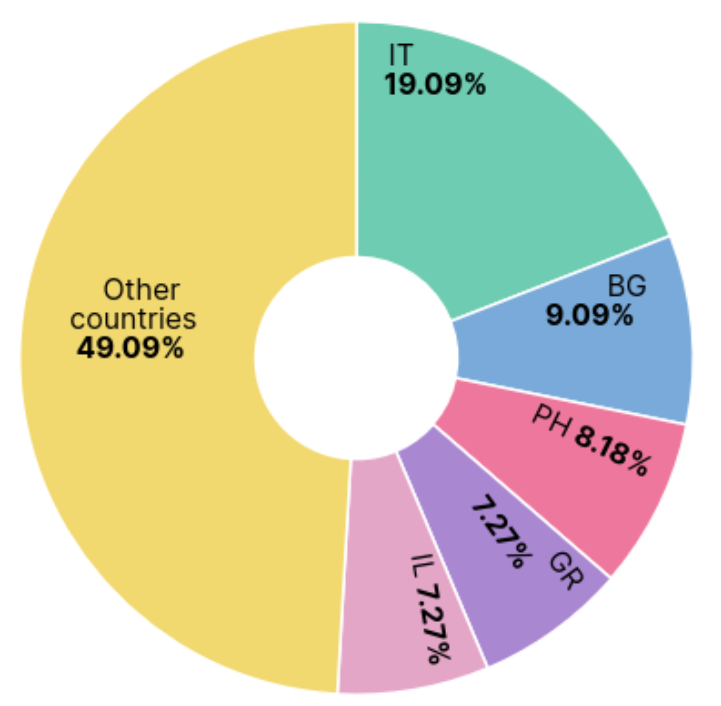
Cette répartition est intéressante au regard des incidents rapportés en octobre 2026. Alors que Danfoss StoreView présente une concentration particulièrement forte en France, les interfaces XWEB EVO et XWEB PRO sont largement représentées dans plusieurs autres pays européens, notamment en Italie et en Belgique.
Des configurations réseau similaires à celles de Danfoss
Une exposition principalement portée par les opérateurs télécoms
L’analyse des ASN révèle une caractéristique commune aux différents produits étudiés : les interfaces sont majoritairement accessibles depuis des réseaux d’opérateurs de télécommunications, plutôt que depuis des infrastructures d’hébergement traditionnelles :
- Pour les équipements XWEB, les réseaux les plus représentés comprennent notamment Proximus, Telecom Italia, OTE, Fastweb, Orange et Deutsche Telekom.
- Pour Site Supervisor, les résultats font apparaître des opérateurs nord-américains tels que Verizon Business, Comcast, TELUS ou SaskTel.
Ce profil est cohérent avec celui observé lors de l’analyse Danfoss StoreView, suggérant qu’une partie importante des contrôleurs est accessible depuis les connexions Internet des sites sur lesquels ils sont installés pour permettre leur maintenance à distance.
Une majorité de services sur des ports non standards et n’utilisant pas TLS
Pour cette partie, nous ne raisonnement non plus en IP unique mais en terme de couple adresse IP – port TCP donné. Une même adresse IP peut donc être associée à plusieurs interfaces exposées, sans que celles-ci correspondent nécessairement à des équipements physiques distincts.
| Indicateur | Danfoss StoreView | Site Supervisor | XWEB EVO | XWEB PRO |
|---|---|---|---|---|
| Ports non standards (autres que 80, 443, 8080) | 88% | 41% | 80% | 41% |
| Couples IP-Ports avec TLS | 3884 | 265 | 238 | 34 |
| Couples IP-Ports sans TLS | 5487 (59%) | 512 (66%) | 3604 (94%) | 104 (75%) |
La répartition des ports TCP montre une grande diversité des configurations d’accès distant. On distingue trois pics importants sur les ports habituels 80, 443 et 8080, mais les interfaces sont aussi réparties sur plusieurs centaines d’autres ports. C’est particulièrement visible pour Danfoss StoreView et XWEB EVO, avec respectivement 88% et 80% des interfaces sur des ports non standards.
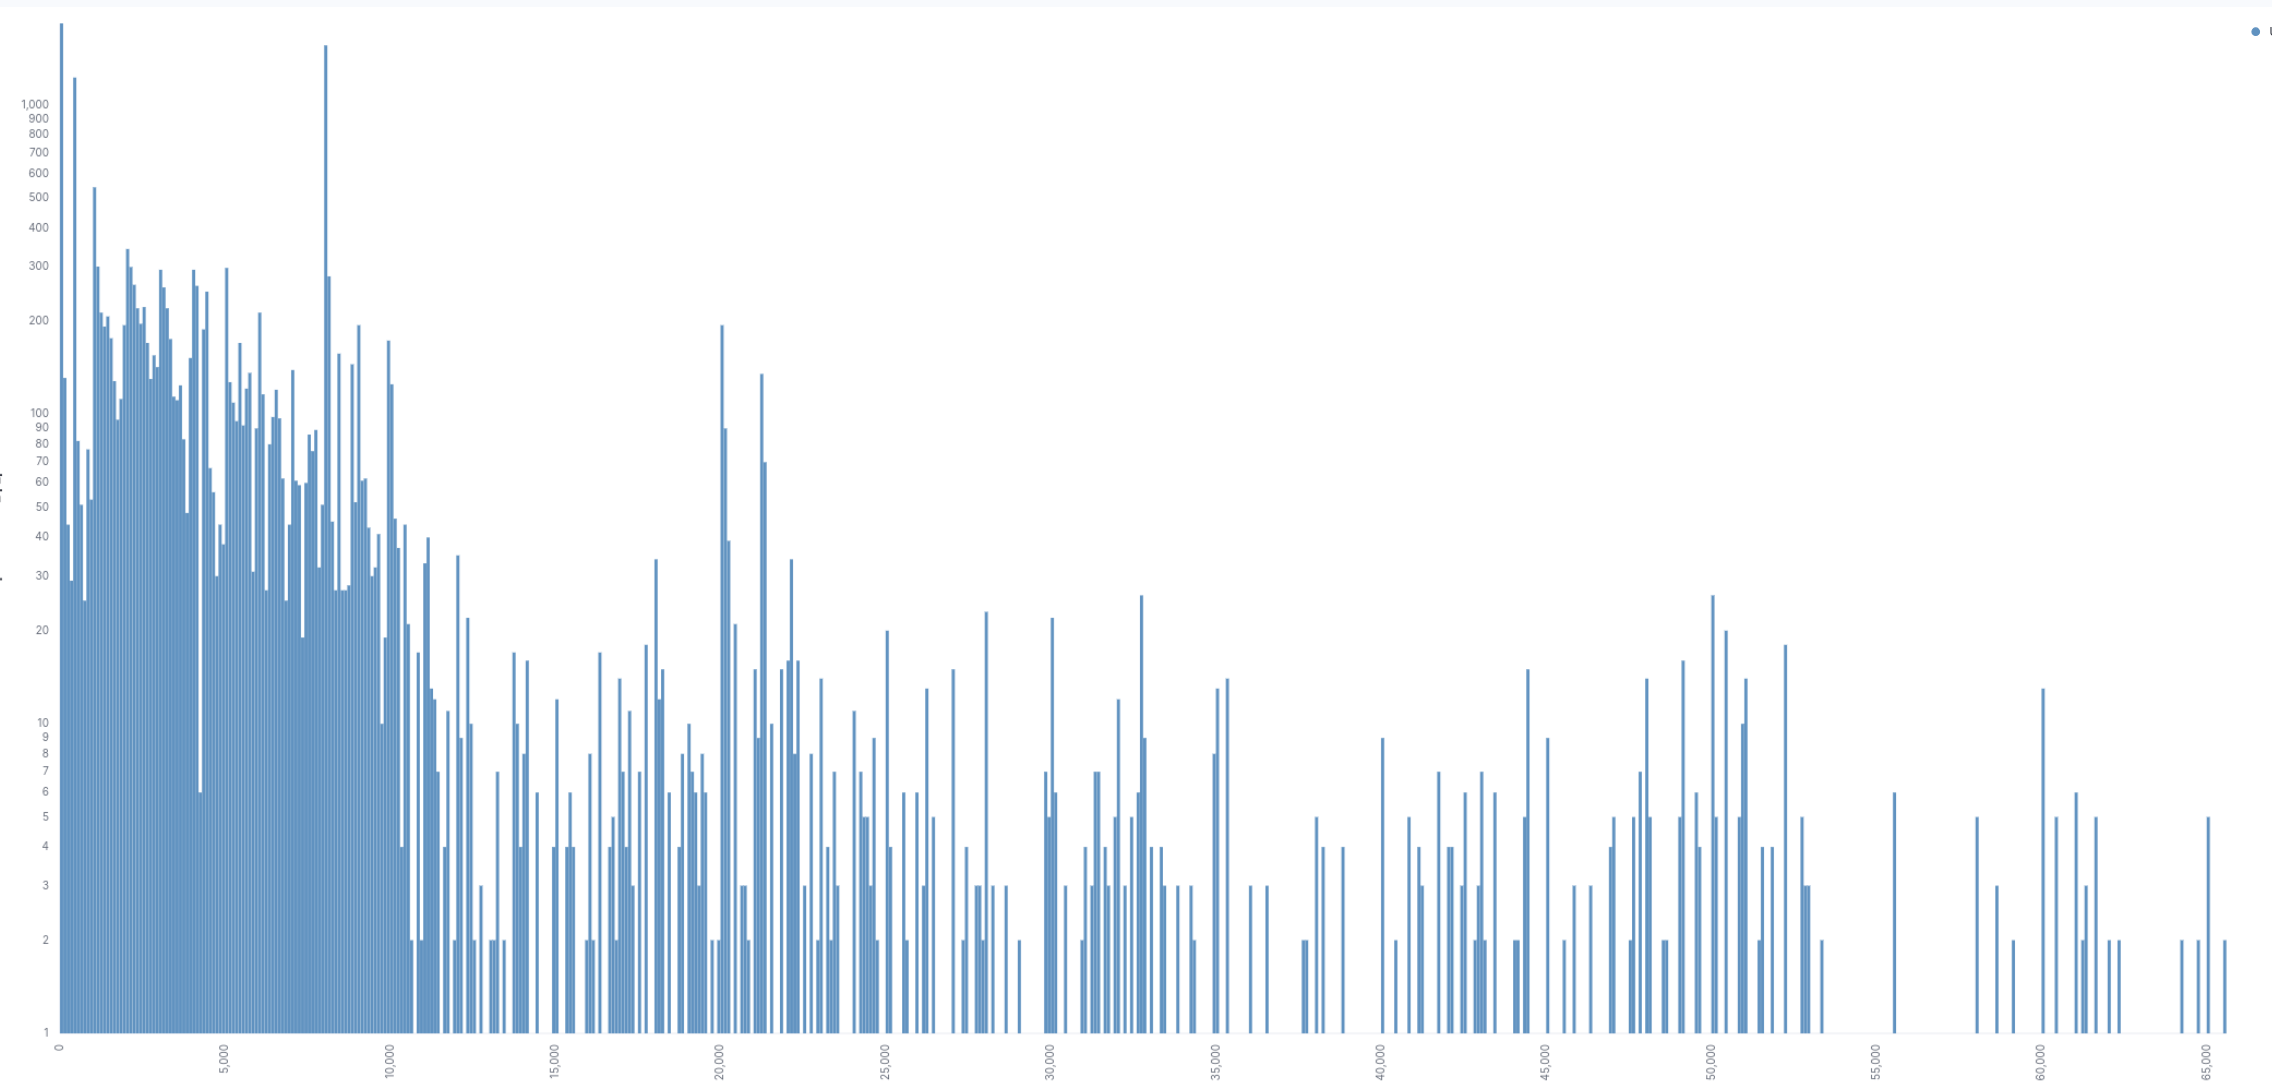
Autre constat : la majorité des interfaces sont accessibles sans TLS, quelle que soit la solution étudiée. Cette proportion atteint 59% pour Danfoss StoreView, 66% pour Site Supervisor, 75% pour XWEB PRO et 94% pour XWEB EVO.
En l’absence de TLS, les échanges HTTP ne sont pas chiffrés. Les informations transmises, y compris les identifiants lorsqu’ils sont envoyés directement via HTTP, peuvent donc être interceptées par un acteur ayant accès au trafic réseau. Un risque non négligeable pour des interfaces permettant d’administrer des installations techniques.
Des niveaux d’information accessibles différents selon les interfaces
Au-delà de la simple présence d’une interface d’administration sur Internet, les informations visibles avant authentification varient selon les produits.
Site Supervisor : des informations opérationnelles visibles sans authentification
L’observation d’un échantillon d’interfaces Site Supervisor met en évidence une particularité : certaines installations permettent de consulter directement leur tableau de bord de supervision, sans authentification préalable.
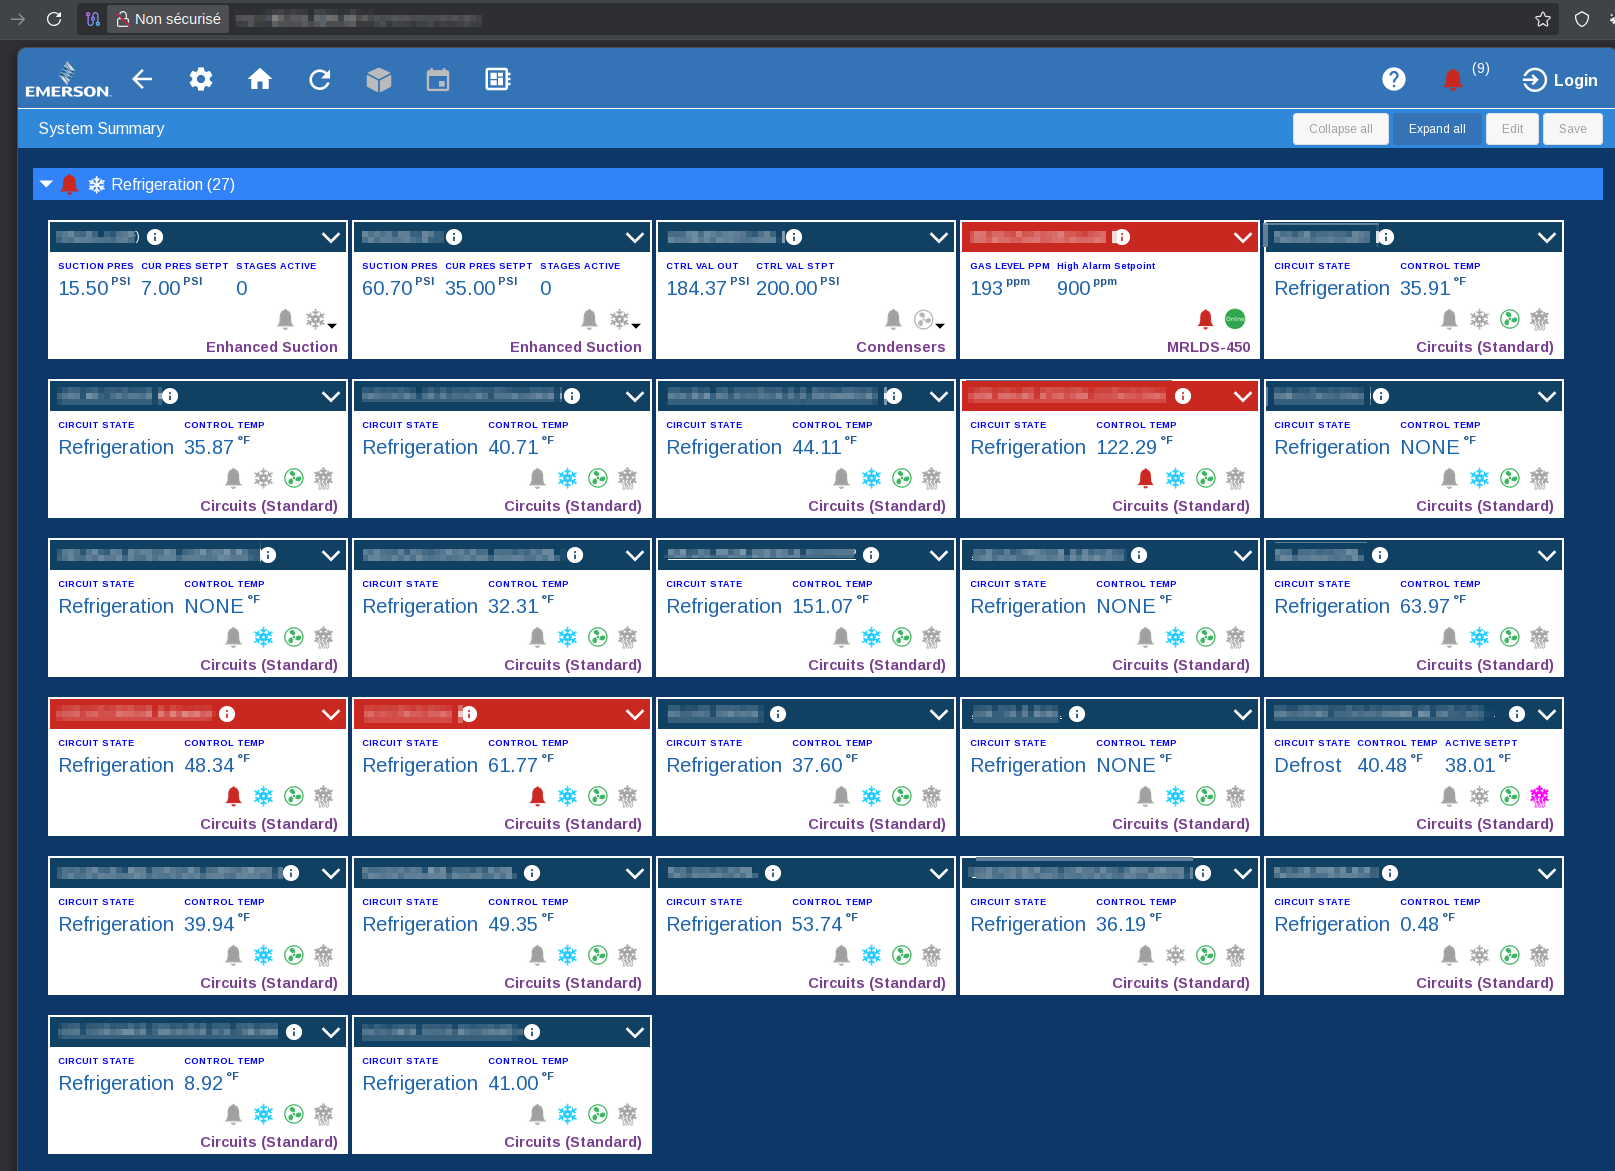
Ces interfaces donnent accès à de nombreuses informations sur le fonctionnement des équipements supervisés, parfois avec un niveau de détail important :
- Paramètres de fonctionnement : températures, pressions des circuits frigorifiques, consignes de régulation, états des équipements et différentes mesures remontées par les capteurs.
- Alarmes et anomalies : alertes actives, états de fonctionnement anormaux et informations permettant d’identifier les équipements concernés.
- Historique des mesures : graphiques présentant l’évolution de certains paramètres dans le temps, notamment les pressions, les taux d’utilisation et les états de fonctionnement.
- États des équipements techniques : certaines interfaces exposent également des informations relatives à d’autres installations du bâtiment, notamment l’éclairage et les entrées/sorties des systèmes supervisés.
Ces données permettent d’obtenir une visibilité sur l’état opérationnel d’un établissement, sans disposer d’identifiants d’administration.
Sur certaines interfaces, plusieurs anomalies sont directement signalées par le système, avec des équipements affichés en rouge et des températures anormalement élevées. La présence d’alarmes actives est également visible grâce à l’icône en forme de cloche située en haut à droite, qui indique ici 9 alertes. Dans le contexte des cyberattaques récemment rapportées, ces observations sont particulièrement intéressantes : elles permettent de constater des situations anormales et d’en suivre l’évolution à distance. Elles ne permettent toutefois pas d’affirmer que les anomalies observées résultent d’une cyberattaque. Une panne, une opération de maintenance, un dégivrage ou un dysfonctionnement technique peuvent également expliquer ces états
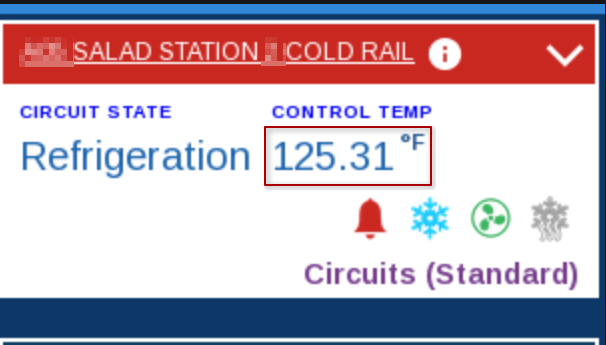
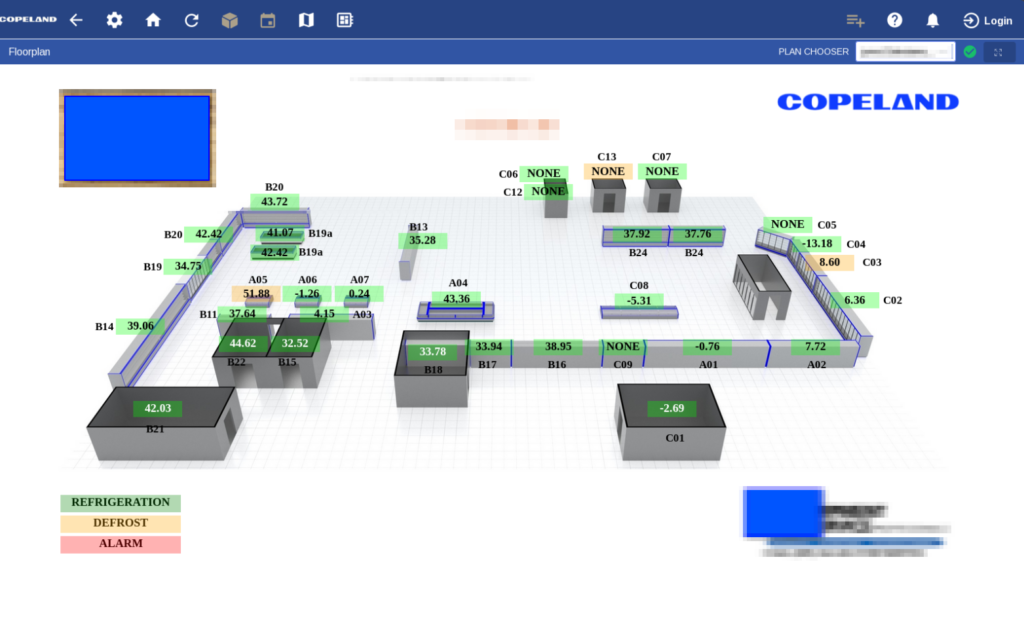
L’exposition ne concerne pas uniquement les informations techniques. Certaines interfaces permettent d’identifier directement l’établissement supervisé, notamment par son nom, son enseigne ou son logo (floutés sur la capture ci-dessous). Dans plusieurs cas, un plan du magasin est également accessible, représentant les différents équipements de réfrigération et leur emplacement, accompagnés de mesures et d’indicateurs d’état.
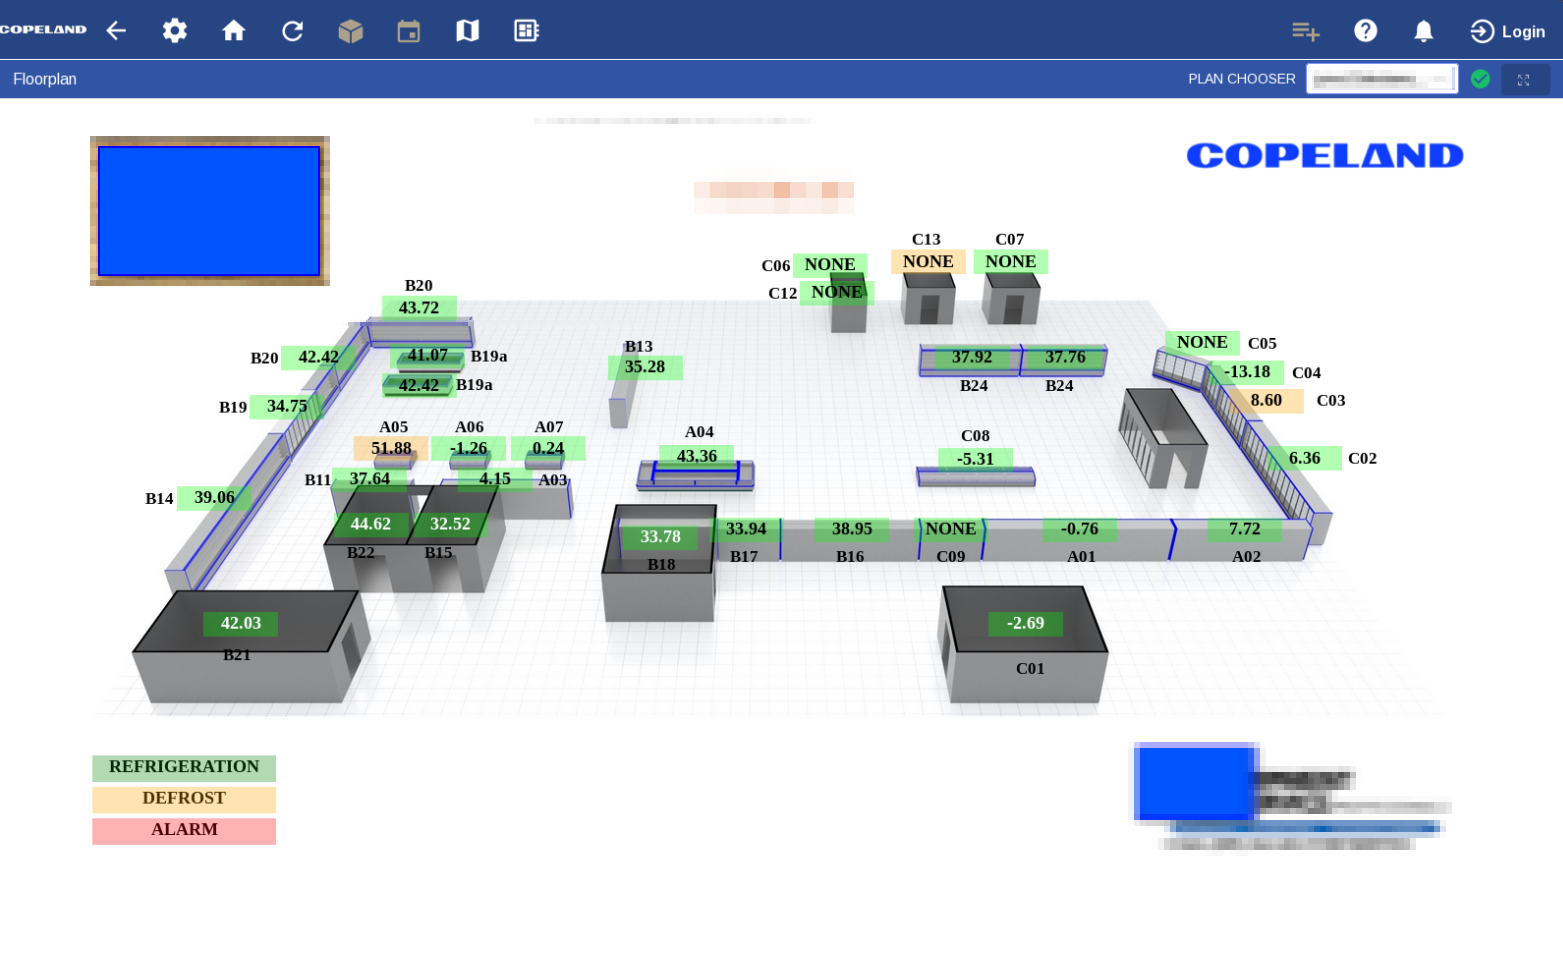
Cette combinaison d’informations permet d’associer une installation technique à un établissement précis, voire de localiser les équipements supervisés à l’intérieur du bâtiment.
La consultation des états de certains capteurs et équipements peut également présenter un enjeu de sécurité physique. Des informations relatives à l’activation d’alarmes, à l’état de l’éclairage ou à d’autres systèmes techniques pourraient renseigner un tiers sur certaines conditions de fonctionnement du site. Leur portée réelle dépend néanmoins de la nature des équipements supervisés : une alarme technique ne correspond pas nécessairement à un système d’alarme anti-intrusion.

Enfin, certaines interfaces affichent en pied de page le nombre d’utilisateurs connectés au système, ainsi que la version du firmware. Ces informations peuvent contribuer à caractériser l’environnement d’administration et à identifier les générations logicielles déployées. Le compteur de sessions ne permet toutefois pas d’identifier les utilisateurs ni de déterminer la nature de leurs activités.
L’ensemble de ces observations illustre les risques liés à l’exposition directe des interfaces de supervision industrielle. Sans même exploiter une vulnérabilité ou disposer d’identifiants, un tiers peut accéder à des informations détaillées sur le fonctionnement et l’organisation technique d’un établissement.
Cette visibilité ne démontre cependant pas l’existence d’un accès en écriture ou la possibilité de modifier les paramètres de fonctionnement sans authentification. Les observations disponibles ne permettent pas non plus de déterminer si l’accès en lecture seule est activé par défaut ou résulte de configurations propres aux installations concernées.
XWEB EVO et XWEB PRO : des interfaces d’authentification
Contrairement aux exemples Site Supervisor précédents, les interfaces XWEB EVO et XWEB PRO détectées présentent principalement des pages de connexion.
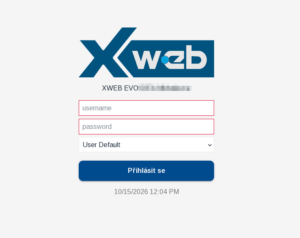
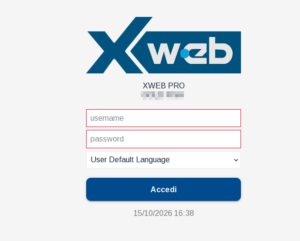
La présence d’un formulaire d’authentification constitue une première séparation entre les visiteurs et les fonctions d’administration. Elle ne permet toutefois pas de conclure à l’absence de vulnérabilités dans les mécanismes de contrôle d’accès. Cette distinction est particulièrement importante pour XWEB PRO, dont plusieurs failles d’authentification et d’exécution de code ont été publiquement documentées en 2026.
Des vulnérabilités critiques déjà documentées
Site Supervisor : les vulnérabilités Frostbyte10
En septembre 2025, Armis Labs a publié une recherche intitulée Frostbyte10, présentant dix vulnérabilités affectant les contrôleurs Copeland E2 et E3.
Ces vulnérabilités peuvent notamment permettre, selon les conditions d’exploitation, un accès non autorisé, une élévation de privilèges, une exécution de code ou la modification de paramètres d’équipements industriels.
Parmi ces vulnérabilités documentées figurent :
- CVE-2025-6519 : présence d’un compte administrateur
ONEDAYdont le mot de passe est généré quotidiennement suivant un mécanisme prévisible. Le compte ne peut pas être supprimé ou modifié par les utilisateurs.
- CVE-2025-52549 : génération prévisible du mot de passe du compte Linux
root, à partir de paramètres connus ou pouvant être obtenus. - CVE-2025-52550 : absence de signature cryptographique des paquets de mise à jour, permettant à un utilisateur disposant des privilèges nécessaires d’installer un firmware modifié.
Pour les équipements concernés, les versions de firmware antérieures à 2.31F01 sont affectées par ces vulnérabilités. Des correctifs sont disponibles à partir de cette version.
Ces failles illustrent les conséquences possibles de mécanismes d’authentification ou de mise à jour insuffisamment sécurisés sur des systèmes pilotant des processus physiques.
XWEB PRO : les travaux de Claroty Team82
En août 2026, Claroty Team82 a publié une analyse de la sécurité des contrôleurs Copeland XWEB PRO, révélant 23 vulnérabilités, dont 21 de sévérité élevée. Une équipe de recherche que l’on retrouve décidément souvent, puisqu’elle était déjà à l’origine de la découverte des vulnérabilités affectant les contrôleurs Danfoss AK-SM 800A présentées dans la première partie de cet article.
Parmi les vulnérabilités documentées :
- CVE-2026-25085 : contournement de l’authentification dans la couche applicative Lua, lié au traitement incorrect d’une valeur de retour.
- CVE-2026-21718 : faiblesse dans la génération des identifiants d’administration, permettant leur dérivation à partir de paramètres de l’équipement et d’informations présentes dans le firmware.
- CVE-2026-25111 : vulnérabilité concernant également certains modèles XWEB PRO, notamment le XWEB 500B PRO.
Les modèles explicitement concernés par l’avis de sécurité comprennent les XWEB 300D PRO, XWEB 500D PRO et XWEB 500B PRO, pour les versions 1.12.1 et antérieures. Copeland a publié des correctifs et recommande la mise à jour des équipements concernés.
Ces vulnérabilités démontrent que l’existence d’un formulaire de connexion ne suffit pas à garantir la sécurité d’une interface d’administration, particulièrement lorsque les mécanismes d’authentification eux-mêmes comportent des faiblesses.
Le cas distinct de XWEB EVO
Les interfaces XWEB EVO nécessitent une distinction importante.
Certaines générations semblent présenter des caractéristiques applicatives similaires à celles observées sur XWEB PRO, notamment au niveau du code client et de la structure des pages. Toutefois, les vulnérabilités documentées par Claroty et les modèles explicitement cités dans l’avis CISA ne permettent pas, à eux seuls, de considérer les interfaces XWEB EVO comme affectées.
Le partage apparent de composants logiciels ne constitue pas une preuve d’identité du firmware ou des mécanismes vulnérables. En l’absence de correspondance confirmée avec les versions affectées, leur statut doit donc rester indéterminé.
Analyse des versions : peut-on identifier les équipements vulnérables ?
La détection d’une interface d’administration exposée ne suffit pas à déterminer si le contrôleur associé utilise une version vulnérable. Plusieurs caractéristiques techniques peuvent néanmoins être exploitées pour distinguer des générations de logiciels, notamment les noms de fichiers JavaScript, les en-têtes HTTP et certaines ressources statiques.
Site Supervisor : identification des versions à partir des fichiers JavaScript
Les pages Site Supervisor chargent des ressources JavaScript dont le nom contient une empreinte caractéristique du build logiciel, par exemple manifest.<hash>.js ou index-<hash>.js.
L’analyse ONYPHE a permis d’identifier 34 empreintes distinctes sur les interfaces étudiées. Lorsque la version du firmware est également affichée dans l’interface, il devient possible d’établir une correspondance entre cette version et l’empreinte du fichier JavaScript.
Cette méthode permet de caractériser les différentes générations logicielles observées, sous réserve que la correspondance reste stable entre installations. Les principales empreintes identifiées sont les suivantes :
| Empreinte JavaScript | IP | Version associée |
|---|---|---|
index-e7Q1qikY | 75 | 2.31F01 |
manifest.55957bea… | 57 | 2.26F02 |
index-BVxYcbwd | 52 | 2.30F01 |
index-DbSPsyg4 | 52 | 2.32F01 |
index-XoZeJJk4 | 51 | 2.33F01 |
index-CAxH897j | 42 | 2.30F02 |
manifest.b567a46c… | 41 | Non déterminée |
manifest.a0b30a90… | 39 | 2.25F01 |
manifest.99a04334… | 36 | 2.28F02 |
manifest.a4547745… | 33 | 2.29F02 |
index-C5ThAbG_ | 19 | 2.33F02 |
Correspondances établies dans le cadre de l’analyse des interfaces ONYPHE. Les versions associées aux empreintes doivent être considérées comme des identifications issues de l’échantillonnage, et non comme une validation indépendante de chaque firmware.
Ces onze empreintes représentent 497 adresses IP de l’échantillon Site Supervisor, soit environ 90% du parc observé.
Parmi elles, plusieurs sont associées à des versions antérieures à 2.31F01, seuil de correction des vulnérabilités E3 documentées par Armis. Ces six empreintes associées aux versions 2.25F01, 2.26F02, 2.28F02, 2.29F02, 2.30F01 et 2.30F02, affichées en rouge dans le tableau ci-dessus, totalisent 259 adresses IP.
Ces résultats permettent d’identifier un ensemble significatif d’interfaces associées à des générations logicielles concernées par les vulnérabilités Frostbyte10. Ils ne permettent toutefois pas de confirmer individuellement l’état de chaque équipement, notamment en l’absence de vérification directe de son firmware.
XWEB PRO : des ressources identiques, mais une version indéterminée
Les 108 adresses IP associées à XWEB PRO présentent une page de connexion identique dans les données collectées.
L’examen des réponses HTTP révèle néanmoins plusieurs valeurs distinctes des en-têtes Last-Modified et ETag : quatre dates de modification des ressources ont notamment été identifiées, comprises entre octobre 2021 et mai 2022.
Si cette homogénéité suggère que les interfaces étudiées utilisent un nombre limité de variantes de ressources Web, elle ne permet cependant pas d’affirmer que les équipements exécutent les mêmes versions de firmware.
En particulier, la date de modification d’un fichier HTML ne correspond pas nécessairement à la date de publication ou d’installation du firmware. Une mise à jour peut conserver des ressources statiques anciennes, sans que les métadonnées HTTP permettent de distinguer les changements intervenus dans les composants internes.
Le correctif des vulnérabilités XWEB PRO ayant été publié en 2026, la présence de fichiers Web datant de 2021 ou 2022 pourrait suggérer un logiciel ancien. Mais cette interprétation nécessiterait de vérifier si les versions corrigées remplacent effectivement les ressources concernées.
En l’état, les données disponibles ne permettent pas de quantifier la proportion de XWEB PRO utilisant les versions 1.12.1 et antérieures.
XWEB EVO : plusieurs générations d’interfaces visibles
XWEB EVO ne permet pas d’identifier précisément les versions de firmware à partir des données HTTP collectées.
L’analyse du contenu HTML, des ressources chargées et des en-têtes HTTP permet néanmoins de distinguer deux grandes familles d’interfaces : une première, plus récente en apparence, représentant environ 1 640 adresses IP, et une seconde, plus ancienne, regroupant environ 320 adresses IP, dont certaines utilisent le serveur Web lighttpd/1.4.31.
Ces différences témoignent de la coexistence de plusieurs générations logicielles, sans permettre de leur attribuer des versions précises. Par ailleurs, aucune des vulnérabilités évoquées précédemment ne concerne explicitement XWEB EVO. Une analyse plus approfondie des versions ne permettrait donc pas, en l’état des connaissances publiques, d’estimer la proportion d’équipements affectés par ces CVE.
Conclusion
Cette seconde partie de l’investigation met en évidence une surface d’exposition qui dépasse les seuls équipements Danfoss. L’élargissement de l’alerte du CERT-FR aux systèmes XWEB a conduit à examiner les solutions Copeland et Dixell, puis à étendre les recherches à Site Supervisor, une autre gamme du groupe.
Bien que Site Supervisor ne soit pas concerné par les alertes actuelles, son analyse révèle une exposition particulièrement intéressante : certaines interfaces permettent de consulter sans authentification des températures, pressions, alarmes, états des équipements, historiques de mesures et parfois même des plans de magasins, associés à l’identité des établissements supervisés.
Les données ONYPHE révèlent également plusieurs milliers d’interfaces accessibles sur Internet, fréquemment depuis des réseaux télécoms, sur des ports non standards et via des connexions HTTP non chiffrées. Les vulnérabilités documentées par Armis et Claroty renforcent ces préoccupations : plusieurs centaines d’interfaces Site Supervisor sont associées à des versions antérieures aux correctifs Frostbyte10, tandis que le statut de vulnérabilité des interfaces XWEB PRO reste indéterminé.
Ces observations soulignent un enjeu qui dépasse les failles propres à chaque fabricant : l’exposition directe de systèmes capables de superviser, et sous certaines conditions de contrôler, des processus physiques. La suppression des accès directs depuis Internet, la sécurisation de la télémaintenance et l’application des correctifs restent donc essentielles.
Enfin, il est important de préciser que les équipements exposés identifiés et présentés dans cette investigation ne sont pas nécessairement liés aux cyberattaques d’octobre 2026. Si certaines interfaces affichent des températures anormales ou des alarmes actives, ces observations ne suffisent pas à conclure à une compromission. Aucun lien direct n’a pu être établi entre ces équipements et les attaques rapportées.